NA ralunaru je XP SP2. Nod 4. Nod je updateovan, Pre toga iz safe moda uradjen combofix i smartfraud.
Kako je sve počelo:
Primetim na sviču da mi jedan računar (led) šizi od protoka. Odem do njega i vidim da su ekrančići od lana PLAVI ko more. JAO TROJANCI, a korisnik instalisao milion torent programa, a usput mu NOD istakla licenca. Prihvatim se polsa, aktiviram nod, update, prečistim, nod izbriše šta je izbrisao, pobrišem sve instalacije (uninstal) torent programa. F8 SAFE, cobofix, smartfraud.
Računar kako - tako, proradi.
Pokrenem hijackthis i log bacim na njihov sajt.
Logfile of Trend Micro HijackThis v2.0.2
Scan saved at 13:05:15, on 11.9.2009
Platform: Windows XP SP2 (WinNT 5.01.2600)
MSIE: Internet Explorer v6.00 SP2 (6.00.2900.2180)
Boot mode: Safe mode
Running processes:
C:\WINDOWS\System32\smss.exe
C:\WINDOWS\system32\winlogon.exe
C:\WINDOWS\system32\services.exe
C:\WINDOWS\system32\lsass.exe
C:\WINDOWS\system32\svchost.exe
C:\WINDOWS\system32\svchost.exe
C:\WINDOWS\Explorer.EXE
C:\WINDOWS\system32\igfxsrvc.exe
E:\MOJI PROGRAMI\windows-kb890830-v2.3.exe
d:\c2a35ad6d26496b62d19c4\mrtstub.exe
\?\C:\WINDOWS\system32\WBEM\WMIADAP.EXE
C:\WINDOWS\system32\MRT.exe
E:\HiJackThis.exe
R1 - HKLM\Software\Microsoft\Internet Explorer\Main,Default_Page_URL = http://go.microsoft.com/fwlink/?LinkId=69157
R1 - HKLM\Software\Microsoft\Internet Explorer\Main,Default_Search_URL = http://go.microsoft.com/fwlink/?LinkId=54896
R1 - HKLM\Software\Microsoft\Internet Explorer\Main,Search Page = http://go.microsoft.com/fwlink/?LinkId=54896
R0 - HKCU\Software\Microsoft\Internet Explorer\Toolbar,LinksFolderName =
O2 - BHO: Adobe PDF Reader Link Helper - {06849E9F-C8D7-4D59-B87D-784B7D6BE0B3} - C:\Program Files\Common Files\Adobe\Acrobat\ActiveX\AcroIEHelper.dll
O2 - BHO: Java(tm) Plug-In 2 SSV Helper - {dbc80044-a445-435b-bc74-9c25c1c588a9} - C:\Program Files\Java\jre6\bin\jp2ssv.dll
O2 - BHO: JQSIEStartDetectorImpl - {e7e6f031-17ce-4c07-bc86-eabfe594f69c} - C:\Program Files\Java\jre6\lib\deploy\jqs\ie\jqs_plugin.dll
O4 - HKLM\..\Run: [Adobe Reader Speed Launcher] "C:\Program Files\Adobe\Reader 8.0\Reader\Reader_sl.exe"
O4 - HKLM\..\Run: [SunJavaUpdateSched] "C:\Program Files\Java\jre6\bin\jusched.exe"
O4 - HKLM\..\Run: [egui] "C:\Program Files\ESET\ESET NOD32 Antivirus\egui.exe" /hide /waitservice
O4 - HKLM\..\Run: [KernelFaultCheck] %systemroot%\system32\dumprep 0 -k
O4 - HKUS\S-1-5-18\..\Run: [CTFMON.EXE] C:\WINDOWS\system32\CTFMON.EXE (User 'SYSTEM')
O4 - HKUS\.DEFAULT\..\Run: [CTFMON.EXE] C:\WINDOWS\system32\CTFMON.EXE (User 'Default user')
O4 - Global Startup: Vypress Chat StartUp.lnk = ?
O8 - Extra context menu item: E&xport to Microsoft Excel - res://C:\PROGRA~1\MICROS~2\Office12\EXCEL.EXE/3000
O9 - Extra button: Research - {92780B25-18CC-41C8-B9BE-3C9C571A8263} - C:\PROGRA~1\MICROS~2\Office12\REFIEBAR.DLL
O9 - Extra button: Messenger - {FB5F1910-F110-11d2-BB9E-00C04F795683} - C:\Program Files\Messenger\msmsgs.exe
O9 - Extra 'Tools' menuitem: Windows Messenger - {FB5F1910-F110-11d2-BB9E-00C04F795683} - C:\Program Files\Messenger\msmsgs.exe
O11 - Options group: [java_sun] Java (Sun)
O16 - DPF: {6414512b-b978-451d-a0d8-fcfdf33e833c} (WUWebControl Class) - http://update.microsoft.com/wi...t/wuweb_site.cab?1252577574496
O17 - HKLM\System\CCS\Services\Tcpip\..\{3AFC7D47-7A77-4E15-83F0-BF1292A1F113}: NameServer = 192.168.10.2
O17 - HKLM\System\CS1\Services\Tcpip\..\{3AFC7D47-7A77-4E15-83F0-BF1292A1F113}: NameServer = 192.168.10.2
O17 - HKLM\System\CS2\Services\Tcpip\..\{3AFC7D47-7A77-4E15-83F0-BF1292A1F113}: NameServer = 192.168.10.2
O23 - Service: Background Intelligent Transfer Service (BITS) - Unknown owner - C:\WINDOWS\
O23 - Service: ESET HTTP Server (ehttpsrv) - ESET - C:\Program Files\ESET\ESET NOD32 Antivirus\EHttpSrv.exe
O23 - Service: ESET Service (ekrn) - ESET - C:\Program Files\ESET\ESET NOD32 Antivirus\ekrn.exe
O23 - Service: Java Quick Starter (javaquickstarterservice) - Sun Microsystems, Inc. - C:\Program Files\Java\jre6\bin\jqs.exe
O23 - Service: Automatic Updates (wuauserv) - Unknown owner - C:\WINDOWS\
--
End of file - 3618 bytes
Za prvu crvenu liniju dobijem ?, a za drugu X, leeeleeee!!!!
Probam da čekiram ovo i da FIX ali AVAJ. Neće, probam i iz SAFE, ali nemože ni tu, jer naravno ti servisi nisu ni aktivirani u safe modu.
Pokrenem IPview i vidim da sa jedne strane milion nekih IP adresa i svi sa portom 25, a sa druge strane IP od te mašine, ali se portovi menjaju.
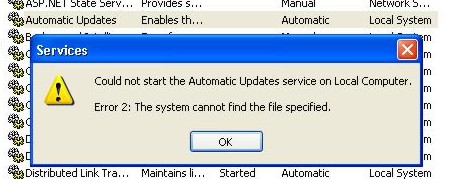
U medjuvremenu mi NOD pošalje poruku da mi sistem nije update, kliknem da link, otvori se EXP i počne ažuriranje sa microsoftovog sajta ali u neko doba iskoči error.
Pokušam iz administratorskog alata da pokrenem procese za auto update i ovaj background int. servis, ali nemože, kaže procesi su već zauzeti. A to kaže i fix iz hijacka.
Da li neko od Vas može da mi pomogne šta raditi?
Kako je sve počelo:
Primetim na sviču da mi jedan računar (led) šizi od protoka. Odem do njega i vidim da su ekrančići od lana PLAVI ko more. JAO TROJANCI, a korisnik instalisao milion torent programa, a usput mu NOD istakla licenca. Prihvatim se polsa, aktiviram nod, update, prečistim, nod izbriše šta je izbrisao, pobrišem sve instalacije (uninstal) torent programa. F8 SAFE, cobofix, smartfraud.
Računar kako - tako, proradi.
Pokrenem hijackthis i log bacim na njihov sajt.
Logfile of Trend Micro HijackThis v2.0.2
Scan saved at 13:05:15, on 11.9.2009
Platform: Windows XP SP2 (WinNT 5.01.2600)
MSIE: Internet Explorer v6.00 SP2 (6.00.2900.2180)
Boot mode: Safe mode
Running processes:
C:\WINDOWS\System32\smss.exe
C:\WINDOWS\system32\winlogon.exe
C:\WINDOWS\system32\services.exe
C:\WINDOWS\system32\lsass.exe
C:\WINDOWS\system32\svchost.exe
C:\WINDOWS\system32\svchost.exe
C:\WINDOWS\Explorer.EXE
C:\WINDOWS\system32\igfxsrvc.exe
E:\MOJI PROGRAMI\windows-kb890830-v2.3.exe
d:\c2a35ad6d26496b62d19c4\mrtstub.exe
\?\C:\WINDOWS\system32\WBEM\WMIADAP.EXE
C:\WINDOWS\system32\MRT.exe
E:\HiJackThis.exe
R1 - HKLM\Software\Microsoft\Internet Explorer\Main,Default_Page_URL = http://go.microsoft.com/fwlink/?LinkId=69157
R1 - HKLM\Software\Microsoft\Internet Explorer\Main,Default_Search_URL = http://go.microsoft.com/fwlink/?LinkId=54896
R1 - HKLM\Software\Microsoft\Internet Explorer\Main,Search Page = http://go.microsoft.com/fwlink/?LinkId=54896
R0 - HKCU\Software\Microsoft\Internet Explorer\Toolbar,LinksFolderName =
O2 - BHO: Adobe PDF Reader Link Helper - {06849E9F-C8D7-4D59-B87D-784B7D6BE0B3} - C:\Program Files\Common Files\Adobe\Acrobat\ActiveX\AcroIEHelper.dll
O2 - BHO: Java(tm) Plug-In 2 SSV Helper - {dbc80044-a445-435b-bc74-9c25c1c588a9} - C:\Program Files\Java\jre6\bin\jp2ssv.dll
O2 - BHO: JQSIEStartDetectorImpl - {e7e6f031-17ce-4c07-bc86-eabfe594f69c} - C:\Program Files\Java\jre6\lib\deploy\jqs\ie\jqs_plugin.dll
O4 - HKLM\..\Run: [Adobe Reader Speed Launcher] "C:\Program Files\Adobe\Reader 8.0\Reader\Reader_sl.exe"
O4 - HKLM\..\Run: [SunJavaUpdateSched] "C:\Program Files\Java\jre6\bin\jusched.exe"
O4 - HKLM\..\Run: [egui] "C:\Program Files\ESET\ESET NOD32 Antivirus\egui.exe" /hide /waitservice
O4 - HKLM\..\Run: [KernelFaultCheck] %systemroot%\system32\dumprep 0 -k
O4 - HKUS\S-1-5-18\..\Run: [CTFMON.EXE] C:\WINDOWS\system32\CTFMON.EXE (User 'SYSTEM')
O4 - HKUS\.DEFAULT\..\Run: [CTFMON.EXE] C:\WINDOWS\system32\CTFMON.EXE (User 'Default user')
O4 - Global Startup: Vypress Chat StartUp.lnk = ?
O8 - Extra context menu item: E&xport to Microsoft Excel - res://C:\PROGRA~1\MICROS~2\Office12\EXCEL.EXE/3000
O9 - Extra button: Research - {92780B25-18CC-41C8-B9BE-3C9C571A8263} - C:\PROGRA~1\MICROS~2\Office12\REFIEBAR.DLL
O9 - Extra button: Messenger - {FB5F1910-F110-11d2-BB9E-00C04F795683} - C:\Program Files\Messenger\msmsgs.exe
O9 - Extra 'Tools' menuitem: Windows Messenger - {FB5F1910-F110-11d2-BB9E-00C04F795683} - C:\Program Files\Messenger\msmsgs.exe
O11 - Options group: [java_sun] Java (Sun)
O16 - DPF: {6414512b-b978-451d-a0d8-fcfdf33e833c} (WUWebControl Class) - http://update.microsoft.com/wi...t/wuweb_site.cab?1252577574496
O17 - HKLM\System\CCS\Services\Tcpip\..\{3AFC7D47-7A77-4E15-83F0-BF1292A1F113}: NameServer = 192.168.10.2
O17 - HKLM\System\CS1\Services\Tcpip\..\{3AFC7D47-7A77-4E15-83F0-BF1292A1F113}: NameServer = 192.168.10.2
O17 - HKLM\System\CS2\Services\Tcpip\..\{3AFC7D47-7A77-4E15-83F0-BF1292A1F113}: NameServer = 192.168.10.2
O23 - Service: Background Intelligent Transfer Service (BITS) - Unknown owner - C:\WINDOWS\
O23 - Service: ESET HTTP Server (ehttpsrv) - ESET - C:\Program Files\ESET\ESET NOD32 Antivirus\EHttpSrv.exe
O23 - Service: ESET Service (ekrn) - ESET - C:\Program Files\ESET\ESET NOD32 Antivirus\ekrn.exe
O23 - Service: Java Quick Starter (javaquickstarterservice) - Sun Microsystems, Inc. - C:\Program Files\Java\jre6\bin\jqs.exe
O23 - Service: Automatic Updates (wuauserv) - Unknown owner - C:\WINDOWS\
--
End of file - 3618 bytes
Za prvu crvenu liniju dobijem ?, a za drugu X, leeeleeee!!!!
Probam da čekiram ovo i da FIX ali AVAJ. Neće, probam i iz SAFE, ali nemože ni tu, jer naravno ti servisi nisu ni aktivirani u safe modu.
Pokrenem IPview i vidim da sa jedne strane milion nekih IP adresa i svi sa portom 25, a sa druge strane IP od te mašine, ali se portovi menjaju.
U medjuvremenu mi NOD pošalje poruku da mi sistem nije update, kliknem da link, otvori se EXP i počne ažuriranje sa microsoftovog sajta ali u neko doba iskoči error.
Pokušam iz administratorskog alata da pokrenem procese za auto update i ovaj background int. servis, ali nemože, kaže procesi su već zauzeti. A to kaže i fix iz hijacka.
Da li neko od Vas može da mi pomogne šta raditi?
Potpis
Sto puta sam ti SRPSKI rekao:
ono što jednom crack-uješ,
ne možeš više da patch-uješ!
ono što jednom crack-uješ,
ne možeš više da patch-uješ!