Novo

Forum kao aplikacija na telefonu

Dodajte forum na početni ekran i koristite ga kao aplikaciju, sa menijem na dnu ekrana.

  • 25 odgovora
  • 7.580 pregleda

Najnovija ↓

Kako da patch-ujem CVE? 07.05.2018. u 16:02 · pre 103 meseca #1
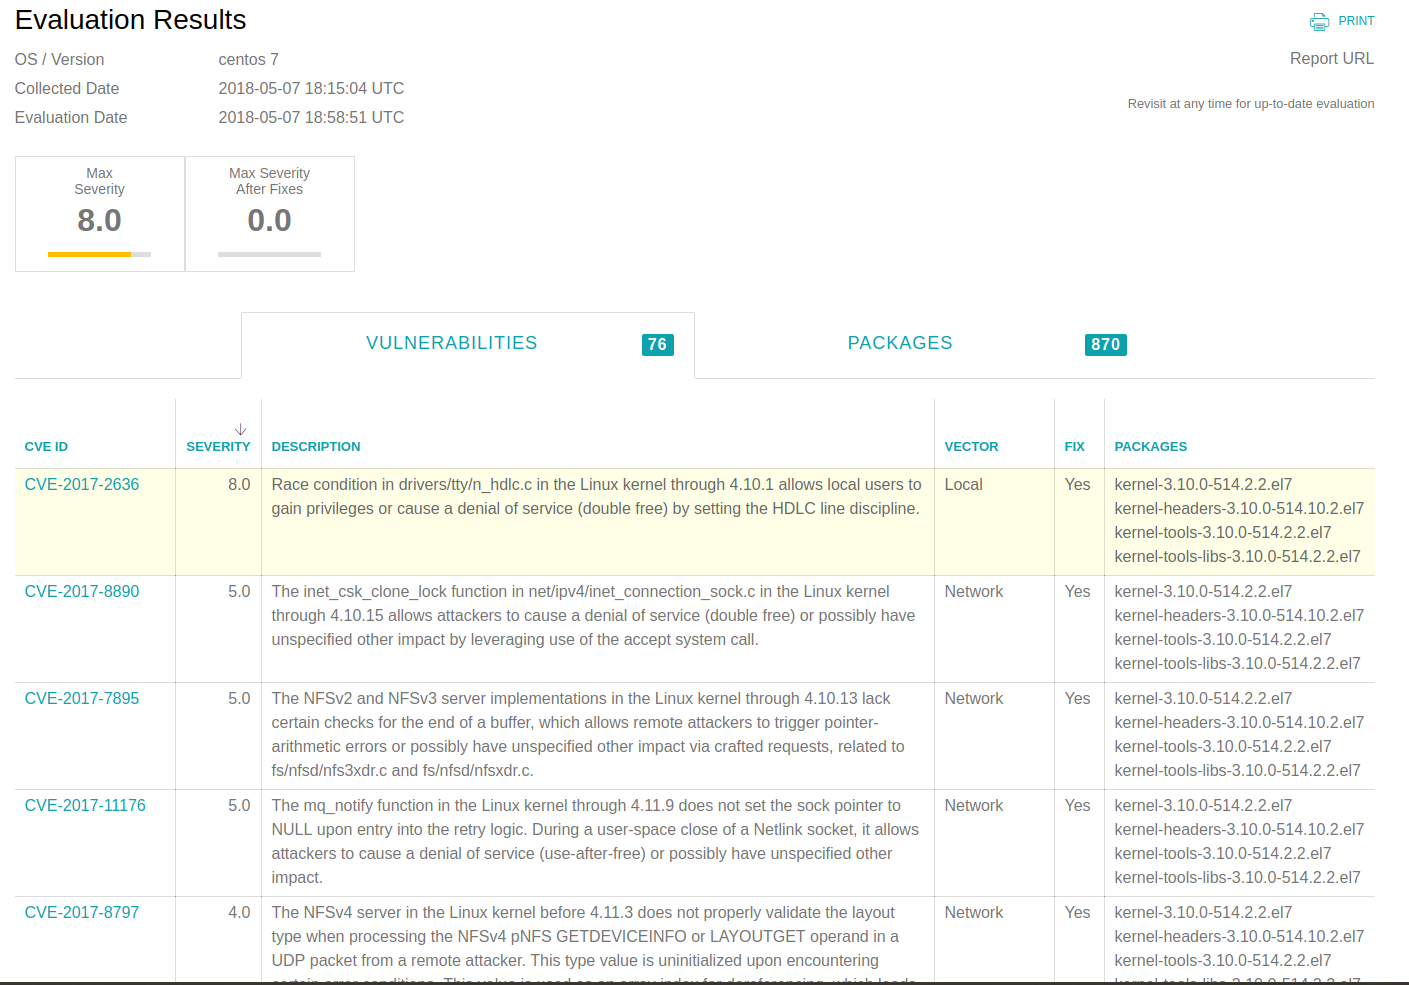
Instalirao sam Opsani VCTR free, i po rezultatima imam 76 vulnerabilities na web serveru.
Oni naravno nude i pro verziju aplikacije koja patchuje to automatski, ali mene interesuje kako ja ovo mogu sam da patchujem jedan po jedan?

Recimo CVE-2017-2636 su oni ocenili ocenom 8/10.
A CVE-2017-8890, CVE-2017-7895, CVE-2017-11176 ocenom 5/10

Prostim guglanjem "CentOS how to patch CVE" nisam baš naišao na nešto što bi mi pojasnilo.
Tako da zaključujem ili je mnogo prosto što svi znaju :), ili ne znam kako da guglam
Re: Kako da patch-ujem CVE? 07.05.2018. u 18:04 · pre 103 meseca #2
Ti to dobijes tako sto pokrenes na serveru nesto ovako:

Code:
{ uname -rm; cat /etc/os-release 2>/dev/null || cat /etc/issue; echo '==='; rpm -qa --qf '%{NAME} %|EPOCH?{%{EPOCH}:}:{}|%{V}-%{RELEASE} %|ARCH?{%{ARCH}}:{noarch}| %{SOURCERPM}%|VENDOR?{ %{VENDOR}}:{}|\n'; }[


Jel?

Nisam bas gledao dublje ali ovo bi trebalo da izlista instalirane pakete i njihove verzije na sistemu, i onda oni iz baze izvuku jel ta verzija odredjenog paketa ranjiva na nesto... ako jeste i ako je dovoljno ozbiljno za to imas otvoren CVE. A da bi zakrpio rupu treba taj paket da updatujes.
Re: Kako da patch-ujem CVE? 07.05.2018. u 21:09 · pre 103 meseca
izmenjeno 1 put, poslednji put CoyoteKG 07.05.2018. u 21:31
  1. CoyoteKG07.05.2018. u 21:31zapis iz teksta poruke
#3
Da, sry, nisam instalirao, odnosno jesam, ali da ne ulazim dublje.

Da, kad se okine ta komanda ili kompletna
{ uname -rm; cat /etc/os-release 2>/dev/null || cat /etc/issue; echo '==='; apt-config dump; echo '==='; dpkg-query -S /lib/modules/$(uname -r)/kernel; echo '==='; dpkg-query --show -f '${Status},${Package} ${Architecture} ${Version} ${Source}\n'; } | curl --data-binary @- https://ace.datagridsys.com/api/ace/?action=eval

Dobijem neki link u gridovima ovakav


Da sad mi je jasno.
Bilo mi je cudno jer sam mislio da im je sve up to date.
Ali izgleda sve vezano za ranjivosti jeste za kernel koji nisam nikada updatevao niti razmisljao o njemu.
Koliko je rizicno raditi update kernela, i postoji li neki backup pre toga :)? sad cu da guglam :)

edit:
deluje jednostavno, ako sam razumeo nema nikakvog update, nego mogu da imam vise kernela instalirano, i u grub treba da podesim koji zelim. Pa ako ne valja mogu da vratim na stari. Sjajno :)
Re: Kako da patch-ujem CVE? 07.05.2018. u 22:42 · pre 103 meseca #4
Jel da da jeste :D ?

Uradis yum/apt-get/dnf update i on updateuje i kernel... i kad restartujes grub te pita koji da bootuje, a najnoviji stoji kao default :).

E sad mislim da je tu malo zadrndano ako si sam kompajlirao kernel, pa ima nesto custom... ili je stripovan, ili nesto dodato (driver?) onda mi se nekako cini da treba paziti :).

Npr. znam kad sam poslednji put instalirao Gentoo na vmware-u da sam i dalje morao da dodajem neke module/drajvere da bi video disk.

edit:

Btw, znas sta ti je pametno... izoluj server mrezno maksimalno. Da je u DMZ-u samo ono neophodno, 80/443 ako je web server itd, i onda pazis na te "exposed" servise.
Re: Kako da patch-ujem CVE? 07.05.2018. u 23:28 · pre 103 meseca #5
Ma da, odavno su mi otvoreni samo 80 i 443. Ostali poput 21, 22 i 3306 su otvoreni samo ka nekoliko IP adresa,
Nego eto htedoh da proverim ranjivosti, i kernel mi dakle nije up to date.

Serveri su hostovani kod Hetznera, dedicated, imam dakle samo remote pristup, pa ono, valjda nemaju neki custom kernel, ili driver.
Re: Kako da patch-ujem CVE? 08.05.2018. u 15:26 · pre 103 meseca #6
Imam i ja dedicated kod Hetznera, samo mi je bilo nonsense da ceo hardverski server bude samo za nesto npr. web server... jer nikad necu iskoristiti resurse ni 30%.

Onda sam stavio Debian+XEN i napravio virtualke za svasta nesto. Mislim da je bolje resenje.

Inace to otvoren port "samo za neke" ip adrese isto moze da bude problem, zbog spoofovanja sourceIP-ja.
Re: Kako da patch-ujem CVE? 08.05.2018. u 16:46 · pre 103 meseca #7
Imamo stotinjak wordpress sajtova koje smo mi radili, doduse ni za njih nije bitan tako jak server.
Veci je problem bio neki magento 1.9 koji je bio dosta posecen, sa kojim smo imali muke, pa su se jos pre mene odlucili da pojacaju hardware. Doduse odnedavno smo ga izbacili i menjamo ga sa nekim drugim CMS.
Nisam nikad instalirao XEN, ali eto dobre ideje, hvala :).

Kako je oko Public IP adresa za taj server gde vrtis te virtualke? Je l' se to lako dodaje? Znam da Hetzner ima neko ogranicenje, i potreban neki dodatno "Flexi paket" ili tako nesto za dodatne IP.


I, vezano za temu, taj debian sto ti je na toj dedicated, bez problema update kernela i kojecega? Debian si instalirao sa njihovim pripremljenim image? Nema neki custom kernel ili drajvere..?
Re: Kako da patch-ujem CVE? 08.05.2018. u 22:09 · pre 103 meseca
izmenjeno 1 put, poslednji put Aleksandar Đokić 08.05.2018. u 22:23
  1. Aleksandar Đokić08.05.2018. u 22:23zapis iz teksta poruke
#8
Bolje resenje ti je sad ESXi.

Public IPjeve narucis, ako/kad dobijes u onom njihovom panelu moras da dodelis novi MAC, pa onda taj MAC dodelis interfejsu virtualke, inace ne radi jer Hetzner ima neka ogranicenja radi bezbednosti na svicevima/ruterima. Bar je tako ranije bilo, nisam radio skorije. Ne znam za taj "flexi" paket.

Debian bez problema update... ali njega ne moras da drzis u DMZ-u. Pristup direktno internetu imaju samo virtualke, jel :).

Debian je njihov... ne moze drugacije.
Re: Kako da patch-ujem CVE? 08.05.2018. u 22:22 · pre 103 meseca #9
Stigao mi je skoro mail, kao neki info vezano za MAC adrese i IP, da treba da prekontrolisemo. No nemam ni na jednom serveru vise od jedne IP adrese.

Citat:
Debian je njihov... ne moze drugacije.

Mozes da instaliras sta god zelis, ne moras da koristis njihove image-ove.

Citat:
Bolje resenje ti je sad ESXi.

Xen je valjda totalno free. A ESXi koliko sam citao, free verzija je mnogo "ustrojena". Valjda ne moze cak ni incremental backup.


Citat:
Debian bez problema update... ali njega ne moras da drzis u DMZ-u.

Kako pristupas onda i kontrolises VM? :)
Re: Kako da patch-ujem CVE? 08.05.2018. u 22:26 · pre 103 meseca #10
Napisao sam gore, ali si vec odgovorio.

Javna za taj debian je u pocetku normalno bila na eth interfejsu, a xen napravi svoj bridge interfejs (virbr0) u kom se nalaze interfejsi virtualki koje pravis, i onda da bi virtualke imale pristup napolje to je moralo nekako bridgeovati. Onda sam ja uzeo i lepo eth interfejs ubacio u virbr0 bridge, a javnu stavio na njega :). Tako ako virtualkama stavis odgovarajuci mac i javnu sve radi kako treba.

-

Nisam znao da sad mogu da instaliram sta god hocu, probacu.

ESXi inkremental bekap cega ? TI bekapujes virtualke, cPanel ili sta vec - promasena poenta. Besplatni ESXi radi super (za tu namenu).

Inace, razumeo sam na sta mislis... vmware ima bekap API koji se zove (VAAI) koji koriste 3rd party softveri preko vcentra za online bekap.

Ovo poslednje je na tebi, jel?
Re: Kako da patch-ujem CVE? 21.05.2018. u 12:14 · pre 103 meseca #11
Citat:
Aleksandar Đokić:
Uradis yum/apt-get/dnf update i on updateuje i kernel... i kad restartujes grub te pita koji da bootuje, a najnoviji stoji kao default :).

Sa ovom komandom mi updatuje na zadnji kernel koji je verovatno za tu verziju distroa. Tako da sa tim nisam resio problem.
Probao sam prvo na nekom nebitnom serveru gde mi je Centos 6, i tu sam posle yum update i dalje bio na istoj 2.6 verziji.

Da bih dobio zadnju stable verziju koja je 4.16 u ovom momentu, morao sam da dodam ELRepo Repozitorijum.
Posle toga sa komandom
yum --enablerepo=elrepo-kernel install kernel-ml


Nisam znao kako da editujem /etc/grub.conf, pa posle toga da okinem update-grub ili grub-mkconfig, dobijam "command not found" pa sam morao direktno da menjam nad /boot/grub/grub.conf. Koliko sam citao u nekoj knjizi, nije bas najbolje resenje direktno menjati taj fajl :)
Re: Kako da patch-ujem CVE? 21.05.2018. u 20:19 · pre 103 meseca #12
Nije zato sto ga prepise sa /etc/default/grub.. tako nesto. Ali ako tamo izmenis sve ok.

A pravilno bi valjda trebalo dodati u /etc/default/grub.d pa tamo imas custom pravila.

Zaboravilo se... ali ako tacno probas napisi :).
Re: Kako da patch-ujem CVE? 21.05.2018. u 22:06 · pre 103 meseca #13
Evo ti linije, pa napravi skriptu za Centos 7 :D


rpm --import https://www.elrepo.org/RPM-GPG-KEY-elrepo.org
rpm -Uvh http://www.elrepo.org/elrepo-release-7.0-3.el7.elrepo.noarch.rpm
yum --enablerepo=elrepo-kernel install kernel-ml
sudo grub2-set-default 0
grub2-mkconfig -o /boot/grub2/grub.cfg
reboot


Koliko kontam kod grub se edituje direktno conf fajl, a kod grub2 se izgleda koriste neke komande.
Nisam detaljno jos to citao, ali umesto da editujem default de mi bude 0 direktno u conf fajlu, ovde postoji komanda grub2-set-default 0. A nakon toga sa grub2-mkconfig se izmene snime u /bppt/grib2/grub.cfg
Valjda je bezbednije, jer se izmedju ostalog izgleda proveravaju i greske u sintaksi pre nego sto prepise taj conf u boot. Dok ako rucno editujemo, a server remote... eto zaebancije.
Jos mi ovi serveri su dedicated na hetzneru, tek sad sam skontao da nemam iz robota konzolu da mogu da pridjem ako je zaglavio na boot-u.


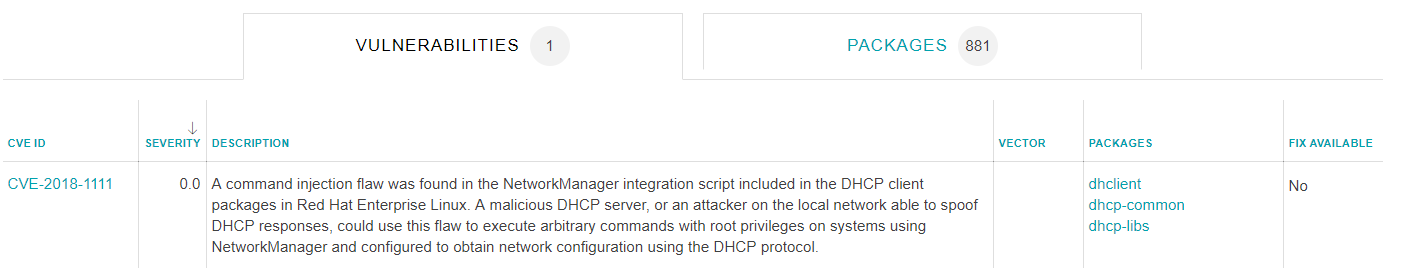
Sad mi onaj pomenuti Opsani VCTR sa početka teme prijavljuje samo 1 ranjivost. Moraću da vidim kako i to da otklonim. Jer sam okinuo i yum update, i update kernela, ali ovo nesto vezano za dhcp i dalje problem.
Mozda u pitanju, lupam, neka Hetznerova skripta prilikom instalacije tog distroa.
Re: Kako da patch-ujem CVE? 21.05.2018. u 22:07 · pre 103 meseca #14
Citat:
CoyoteKG:
Nisam znao kako da editujem /etc/grub.conf, pa posle toga da okinem update-grub ili grub-mkconfig, dobijam "command not found" pa sam morao direktno da menjam nad /boot/grub/grub.conf. Koliko sam citao u nekoj knjizi, nije bas najbolje resenje direktno menjati taj fajl :)


Grub.conf sa edituje posredno preko fajla :
/etc/grub.d/40_custom
Re: Kako da patch-ujem CVE? 21.05.2018. u 22:24 · pre 103 meseca #16
Na centos 6 imas grub 1, podesavanja se vrse editovanjem /boot/grub/menu.lst koji je samo symlink na /boot/grub/grub.conf.
Re: Kako da patch-ujem CVE? 25.05.2018. u 12:19 · pre 103 meseca #19
[offtopic]
Jel te zakacilo ovo:

Citat:
Type: Fault report
Categories: Basic infrastructure
Start: May 24, 2018 11:30:00 AM CEST
End: Unknown
Description: Due to a current disruption of the power supply at the location Falkenstein, there are currently accessibility problems of some customer servers. Our technicians are currently working on root cause analysis and we will keep you up to date.

Update: May 24, 2018 12:10:00 PM CEST
Update: According to current knowledge, there was a power failure at 11:00 am in the DC7, DC10 + DC12. The consequences was a failure of the core networking equipment at the Falkenstein site, which led to a short-term outage of the entire network connectivity in Datacenter park location in Falkenstein.

https://www.hetzner-status.de/en.html#8842


Mene nazalost :(... koji kraljevi.

[/offtopic]
Odgovori
Prijavite se da biste odgovorili u ovoj temi.PrijavaRegistracija

Premeštanje teme