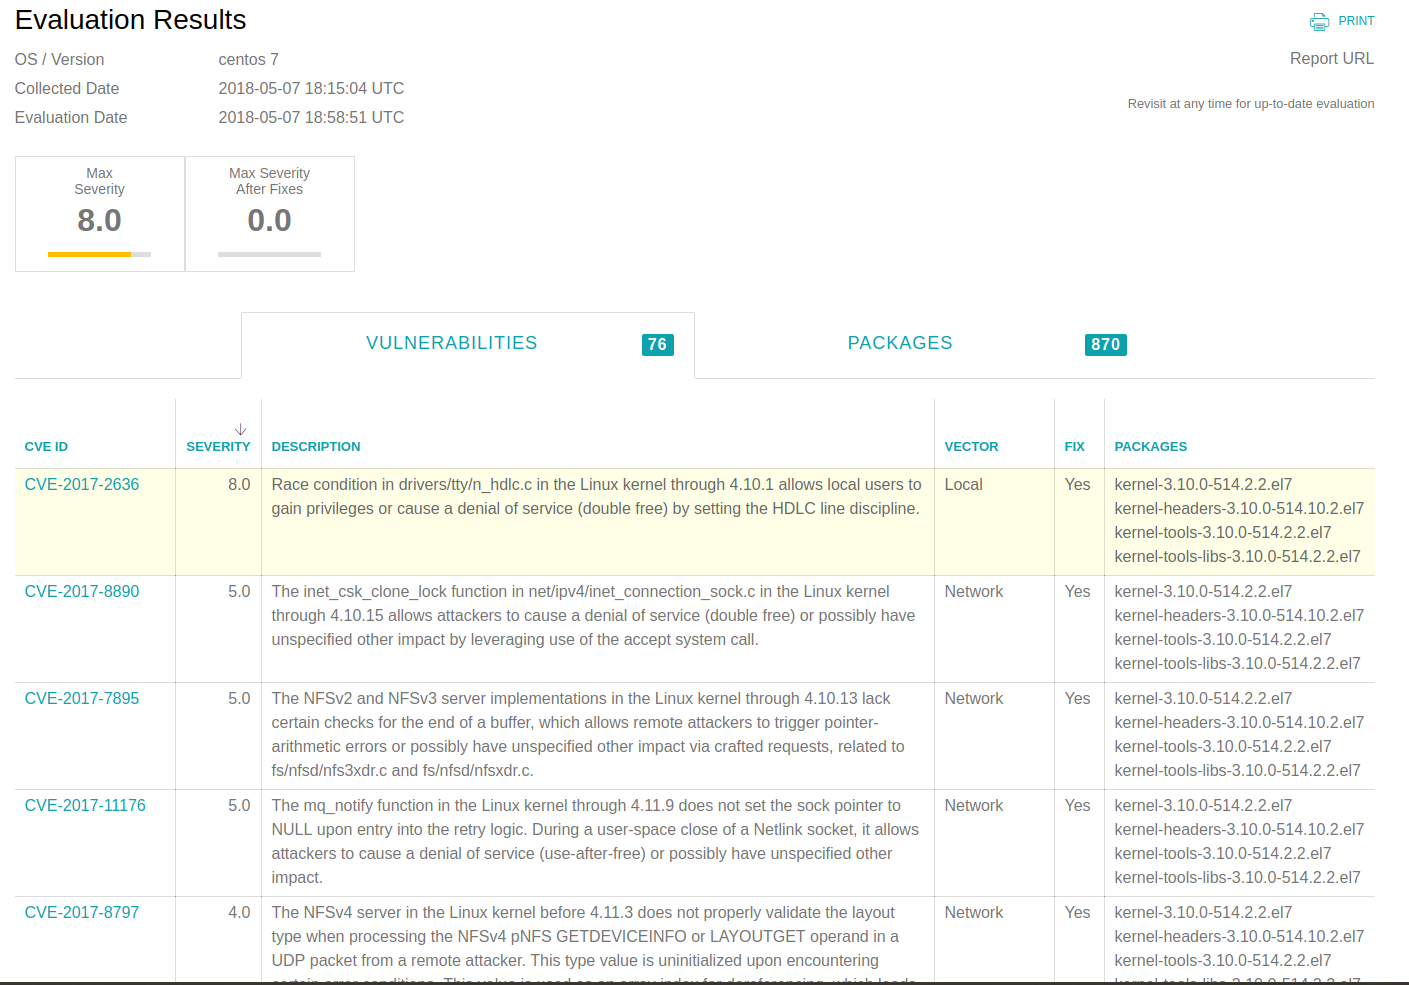
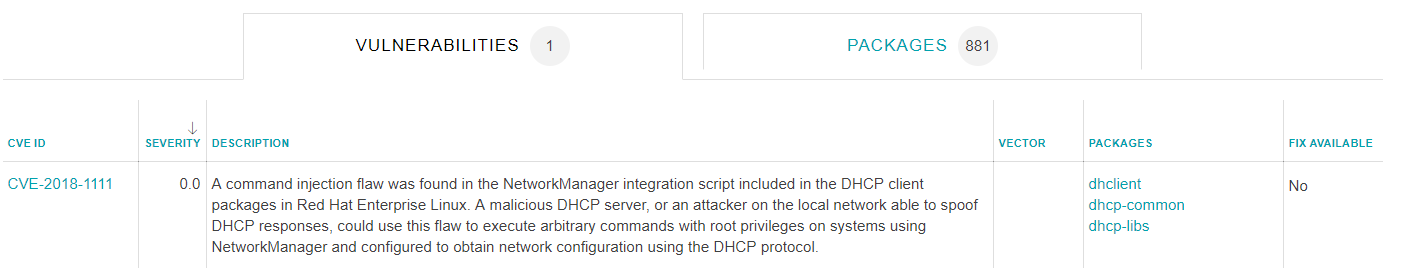
Instalirao sam Opsani VCTR free, i po rezultatima imam 76 vulnerabilities na web serveru.
Oni naravno nude i pro verziju aplikacije koja patchuje to automatski, ali mene interesuje kako ja ovo mogu sam da patchujem jedan po jedan?
Recimo CVE-2017-2636 su oni ocenili ocenom 8/10.
A CVE-2017-8890, CVE-2017-7895, CVE-2017-11176 ocenom 5/10
Prostim guglanjem "CentOS how to patch CVE" nisam baš naišao na nešto što bi mi pojasnilo.
Tako da zaključujem ili je mnogo prosto što svi znaju :), ili ne znam kako da guglam
Oni naravno nude i pro verziju aplikacije koja patchuje to automatski, ali mene interesuje kako ja ovo mogu sam da patchujem jedan po jedan?
Recimo CVE-2017-2636 su oni ocenili ocenom 8/10.
A CVE-2017-8890, CVE-2017-7895, CVE-2017-11176 ocenom 5/10
Prostim guglanjem "CentOS how to patch CVE" nisam baš naišao na nešto što bi mi pojasnilo.
Tako da zaključujem ili je mnogo prosto što svi znaju :), ili ne znam kako da guglam