Nije uopste to sigurno, jer neko prikuplja podatke koje, u sustini, ne bi trebao, i drzi ih na svom cloudu. Ako podataka nema ne mogu biti zloupotrebljeni. Problem je sto smo mi na internetu navikli da podaci nikad ne nestaju, i neko nas je ubedio da je tako dobro i ispravno.
Dobrodosli - IoT Security Foundation
Zaključano
Zakačeno
izmenjeno 1 put, poslednji put mikikg 18.02.2019. u 20:53
Izmene poruke
- mikikg18.02.2019. u 20:53zapis iz teksta poruke
Odlicni komentari, sve stoji, tu smo da probamo da ih prevazidjemo :)
PS: Meni je drago da ima sagovornika u temi za pocetak, nesto se desava, pre ove temo niko nista ... bukvalno kao sa klipa http://www.elitesecurity.org/p3882372 :) security=lopta
Sta su alternative?
Hajde onda da postavimo sistem da mora za pocetak makar da anonimizuje korisnicke podatke ako ih koristi, da se zna u koju svhu se koriste i da USER moze da explicitno da dozvolu ili ukine u bilo kom trenutku, to je njegovo (MOJE) pravo, kada ima dozvole sistem radi tako, kada nema radi tako, mnogo prosto.
Hajde makar hipoteticki da postavimo tako pricu da ce biti kompletan vidljiv Open Source code i da se sve vidi sta se u SW radi :)
Potpis
Site about Software Defined Radio – SDR
http://yu3ma.net/
https://github.com/yu3ma
On-line LM317 kalkulator
http://yu3ma.net/
https://github.com/yu3ma
On-line LM317 kalkulator
Onda dolazimo do toga da IOT ne treba da otezava korisnikov update ili modifikaciju sistema, neka je IOT auto, paint job, tuning, custom IOT software, to je isto...
Resenja se vrte negde oko "necega" sto pravi mali "GAP u vremenu", dakle otkriven je propust, developeri hitno zakrpili, korisniku se daje do znanja da ima update i da treba da ga prihvati jer je takva situacija (kasnije ce biti obljavljen i tacan sadrzaj propusta), hoce/nece njegova stvar - stvarno dalje od toga ne moze bar sto se te odluke tice, preduzeto je sve da cak i ako nece kao sto spomenuh sa jedinstvenim kljucevima incident ce biti (ili bar pokusaj da bude) izolovan!
Dokument sa pocetka teme recimo u jednom segmentu se bavi temom samo oko toga da li firma treba ili ne treba da ima otvoren pristup obljavljivanja sigurnostnih propusta, dakle kada se nadje propust da obaveste o tome javnost najcesce sa nekim delay ali obajave ili da firma kada naidje na propust "cuti i kulira" i da uospte nikoga nigde ne obaveste o tome i da se prave blesavi pa sta bude????
Extremno interesatna pitanja! :)
Po istazivanju 90% su trenutno oni iz druge grupe, "cute i kuliraju" ali ima i ovih drugih!
Potpis
Site about Software Defined Radio – SDR
http://yu3ma.net/
https://github.com/yu3ma
On-line LM317 kalkulator
http://yu3ma.net/
https://github.com/yu3ma
On-line LM317 kalkulator
Evo jedan dokument ovde:
http://static.elitesecurity.or...curity_webcast_august_2018.pdf
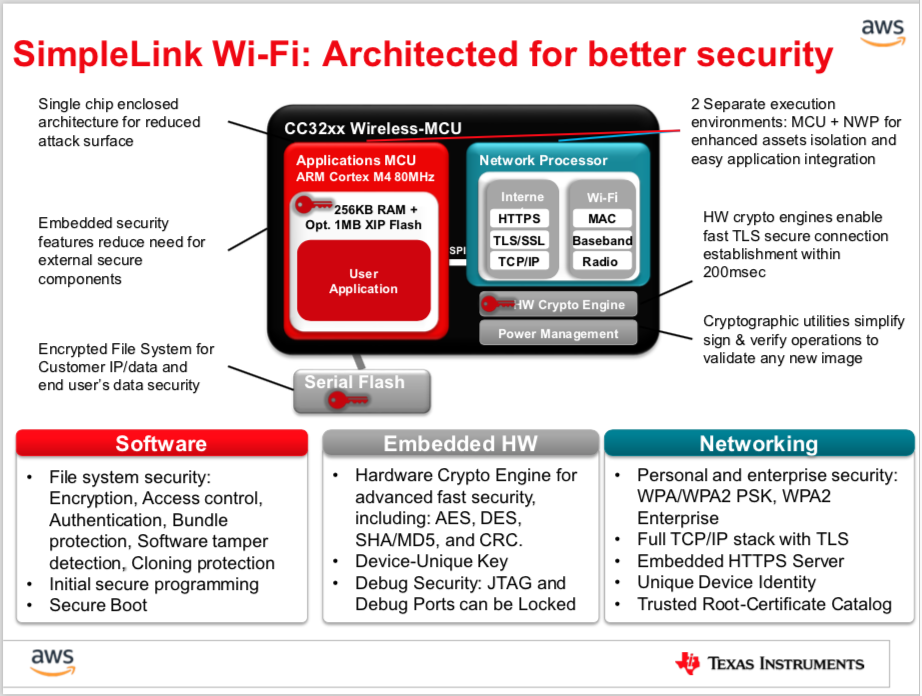
To je Texas Instruments i Amazon sa AWS smislio, dajem kao primer samo i nebitan je termostat, sve to moze da bude u mikro okruzenju, slicno tome samo na svojim serverima, dakle nebitan je Amazon, bitno je sta ima od modula u tom chipu raspolozivo (inace skoro svi novi ARM-ovi drugih proizvodjaca imaju to sve slicno, fokus samo na Crypto sub-module) i kako je osmisljena cela postavka.
Ti me moduli interesuju kako pametno ukljuciti u ovu pricu!
---
Sto se tice "ima nov update informacije", dovoljno je da neka LED blinka "brzo" i da to znaci da ima update i da je user svestan toga, sad na proizvodjacu je da osmilsi zgodnu i poudzanu proceduru za updejt koja tera korisnika makar da pritisne neki taster cisto da bi se uveo jos jedan faktor prilikom te operacije i smanjio rizk od neke automatske zlouptrebe toga.
http://static.elitesecurity.or...curity_webcast_august_2018.pdf
To je Texas Instruments i Amazon sa AWS smislio, dajem kao primer samo i nebitan je termostat, sve to moze da bude u mikro okruzenju, slicno tome samo na svojim serverima, dakle nebitan je Amazon, bitno je sta ima od modula u tom chipu raspolozivo (inace skoro svi novi ARM-ovi drugih proizvodjaca imaju to sve slicno, fokus samo na Crypto sub-module) i kako je osmisljena cela postavka.
Ti me moduli interesuju kako pametno ukljuciti u ovu pricu!
---
Sto se tice "ima nov update informacije", dovoljno je da neka LED blinka "brzo" i da to znaci da ima update i da je user svestan toga, sad na proizvodjacu je da osmilsi zgodnu i poudzanu proceduru za updejt koja tera korisnika makar da pritisne neki taster cisto da bi se uveo jos jedan faktor prilikom te operacije i smanjio rizk od neke automatske zlouptrebe toga.
Potpis
Site about Software Defined Radio – SDR
http://yu3ma.net/
https://github.com/yu3ma
On-line LM317 kalkulator
http://yu3ma.net/
https://github.com/yu3ma
On-line LM317 kalkulator
Citat:
Sto se tice "ima nov update informacije", dovoljno je da neka LED blinka "brzo" i da to znaci da ima update i da je user svestan toga, sad na proizvodjacu je da osmilsi zgodnu i poudzanu proceduru za updejt koja tera korisnika makar da pritisne neki taster cisto da bi se uveo jos jedan faktor prilikom te operacije i smanjio rizk od neke automatske zlouptrebe toga.
Update mora da ide automatski. Korisnik mozda ima tuce IOT uredjaja, nece moci svaki da updateuje manuelno. Zaista, taj dodatni faktor da user manuelno potvrdi update, koliko doprinosi sigurnosti ako se koristi rsa? Bespotrebno davljenje korisnika nista drugo, ja sam napisao kako bi izgledao napad na takav uredjaj, niko nece ni da pokusa da falsifikuje update od proizvodjaca, i koristi oficijelni update mehanizam.
Zato sam i napisao da je njihov security dokument snake oil, recimo zalazu se za encrypted file system, on ne sprecava remote exploit i preko njega image celog diska ako napadac hoce, samo je oduzimanje vremena sw inzenjerima od vaznijih stvari.
Kazem sve stoji, pokusavam i ja da smislim neki dobar workflow.
Na primer, evo jutros ovo osvanu:
https://limitedresults.com/2019/01/pwn-the-lifx-mini-white/
Dakle ovo je bruka sta su uradili, ajd glupa remote sijalica u pitanju, ali vidi sta su sve momci uspeli da odrade!!!
I RSA kljuc vratili, i ceo firmware, ovi nisu nista ni pokusavali da zastite, sa alatkama sa "trafike" sve odradili ...
Potpis
Site about Software Defined Radio – SDR
http://yu3ma.net/
https://github.com/yu3ma
On-line LM317 kalkulator
http://yu3ma.net/
https://github.com/yu3ma
On-line LM317 kalkulator
izmenjeno 1 put, poslednji put bojan_bozovic 19.02.2019. u 12:38
Izmene poruke
- bojan_bozovic19.02.2019. u 12:38zapis iz teksta poruke
Citat:
Dakle ovo je bruka sta su uradili, ajd glupa remote sijalica u pitanju, ali vidi sta su sve momci uspeli da odrade!!!
Fizicko obezbedjivanje kompjutera je posebna prica. Mislim da to i nije tema ove rasprave.
Citat:
I RSA kljuc vratili, i ceo firmware, ovi nisu nista ni pokusavali da zastite, sa alatkama sa "trafike" sve odradili ...
Ali tako je korisnik hteo, korisnik koji je to platio. Zasto bi ga trebalo sprecavati u tome?
Vidi, racunari koji nisu tako "zasticeni" pa korisnik moze da instalira softver po zelji na njih mogu nadziveti i firmu koja ih je proizvodila. Primeri neka budu linux/amiga-68k i netbsd/vax.
Taj TPM vise stiti od samog korisnika u korist nebuloznih korporativnih i drzavnih interesa.
Hajde da ja pokusam, mada ko me slusa.
Prvo, potrebno je definisati koji hardver ce IOT uredjaji koristiti. Hardver moze imati security flaws, ukljucujuci i TPM. To bi smanjilo rizik.
Drugo, potrebno je definisati koji OS ce se koristiti. To bi bio deo sertifikacije, a sa ciljem da se smanje security flaws. Trebalo bi da bude FOSS da ne bude proprietary, da se omoguci nezavisni audit i sloboda od korporativnih interesa.
Trece, potrebno je definisati centralni repository za update, nesto kao linux distribucija. Kada se update server kontaktira, vrsio bi siguran update uz RSA public key cryptography, recimo GNUPG ili na neki drugi nacin.
Cetvrto, bitno je definisati koje podatke ce IOT da prikuplja i gde. Nece svaki proizvodjac imati svoj cloud, vec ce cloud biti pod kontrolom neprofitne fondacije posebno stvorene. Tako nece moci da prate, recimo, sta kuvam preko recepata koje gledam na smart frizideru, i zatrpavati me reklamama.
Mora postojati opt-out uvek. Mora postojati mogucnost da podaci budu na serveru neke drzave, ukoliko to zakon zahteva. Ili lokalno, u okviru firme, recimo za limo servis nekoga hotela.
Ostalo i ne mora da se implementira za sigurnost od remote exploita - ako neko zeli da uredjaj bude tamper proof, to moze, ali nije uopste neophodno. Sve ovo bi povecalo sigurnost podataka, smanjilo pracenje IOT uredjaja od strane advertajzera, omogucilo security update i nakon sto proizvod bude povucen sa trzista.
RE:
https://limitedresults.com/2019/01/pwn-the-lifx-mini-white/
Kojih vaznijih stvari? :) Kako da remote ukljuce sijalicu on/off? :)
Pa to Tesla i Marconi napravili bez komjutera pre 100 godina :D
https://limitedresults.com/2019/01/pwn-the-lifx-mini-white/
Citat:
bojan_bozovic:
Zato sam i napisao da je njihov security dokument snake oil, recimo zalazu se za encrypted file system, on ne sprecava remote exploit i preko njega image celog diska ako napadac hoce, samo je oduzimanje vremena sw inzenjerima od vaznijih stvari.
Zato sam i napisao da je njihov security dokument snake oil, recimo zalazu se za encrypted file system, on ne sprecava remote exploit i preko njega image celog diska ako napadac hoce, samo je oduzimanje vremena sw inzenjerima od vaznijih stvari.
Kojih vaznijih stvari? :) Kako da remote ukljuce sijalicu on/off? :)
Pa to Tesla i Marconi napravili bez komjutera pre 100 godina :D
Potpis
Site about Software Defined Radio – SDR
http://yu3ma.net/
https://github.com/yu3ma
On-line LM317 kalkulator
http://yu3ma.net/
https://github.com/yu3ma
On-line LM317 kalkulator
Security audit je vaznija stvar. Encrypted file system ne cini da je sistem siguran od remote exploita, samo povecava bezbednost od nekoga ko ima fizicki pristup uredjaju a u vecini slucajeva to je sam korisnik.
izmenjeno 1 put, poslednji put mikikg 19.02.2019. u 16:25
Izmene poruke
- mikikg19.02.2019. u 16:25zapis iz teksta poruke
Citat:
bojan_bozovic: Security audit je vaznija stvar.
Naravno. Oko toga imamo isti stav. To je veoma vazna stavka u celoj prici, bolje da ti "nahvatas" propust nego da to drugi umesto tebe uradi i da se suocavas sa posledicama toga.
Nije jednostavno, mora da se udje ozbiljno u temu.
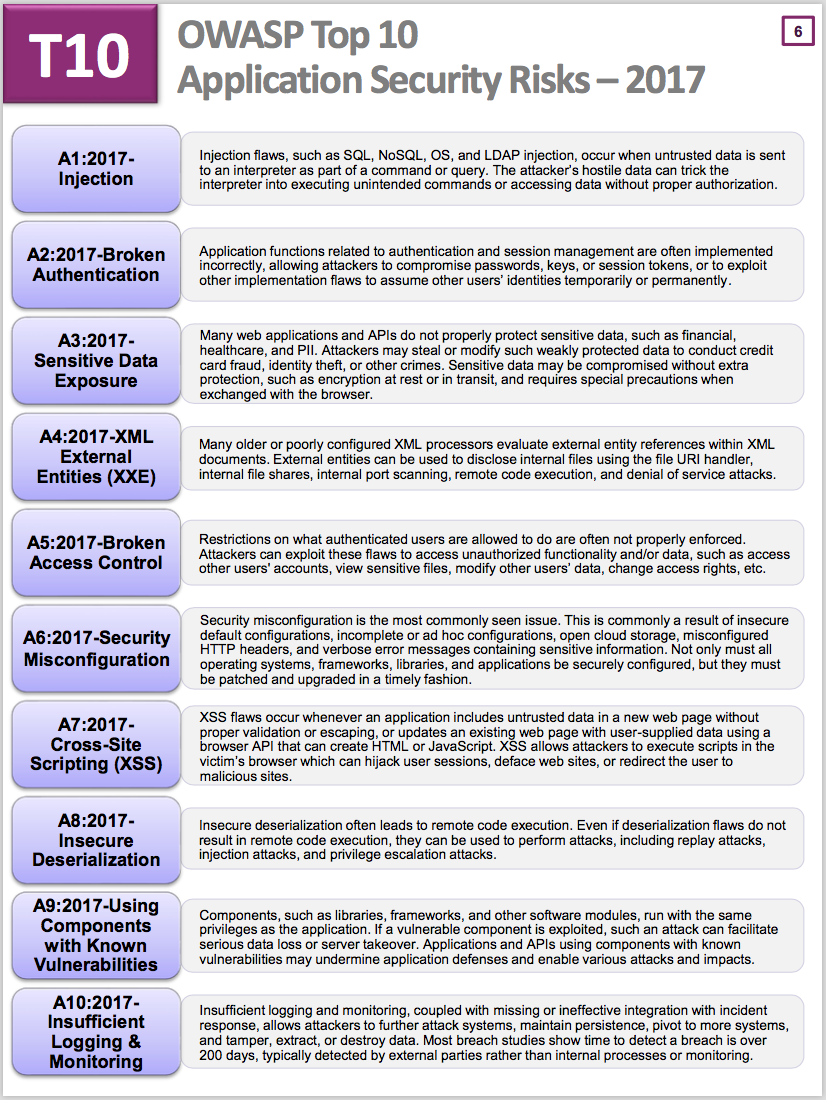
Ja godinima koristim O.W.A.S.P. metodologiju za WEB, ekipa iz IoTSF bazirali su svoju studiju po vrlo slicnom principu i uveli su upravo O.W.A.S.P. u pricu posto je itekako povezana.
Pogledaj ovaj dokument, to nije sala!!! Radi se samo o top 10 tipova napada, koliko ih jos ima sve ...
http://static.elitesecurity.or...OWASP_Top_10-2017_(en).pdf.pdf
Citat:
bojan_bozovic: Encrypted file system ne cini da je sistem siguran od remote exploita, samo povecava bezbednost od nekoga ko ima fizicki pristup uredjaju a u vecini slucajeva to je sam korisnik.
Sve je to usko povezano, enkripcija sama za sebe ne znaci nista ako nije dobro implementirana. Ovi ljudi upravo objasnjavaju kako da se to sve ispravno iskoristi.
Vidjao sam gomilu aplikacija gde developeri jednostavno neke stvari iskuliraju, komplikovano im da tamo nesto urade i vezu secure-key storage gde proizvodjac lepo predvideo mesto i crvenim slovima u dokumentaciji napisao da tako urade, ma kaki, developer uzme harcoduje sifru u skripti i resi to jer ga gazda pritiska da zavrsi to sto pre ...
Potpis
Site about Software Defined Radio – SDR
http://yu3ma.net/
https://github.com/yu3ma
On-line LM317 kalkulator
http://yu3ma.net/
https://github.com/yu3ma
On-line LM317 kalkulator