Novo

Forum kao aplikacija na telefonu

Dodajte forum na početni ekran i koristite ga kao aplikaciju, sa menijem na dnu ekrana.

Blokiranje p2p saobracaja na Mikrotik RouterBOARD 962UiGS-5HacT2HnT

  • 26 odgovora
  • 7.514 pregleda

Najnovija ↓

Blokiranje p2p saobracaja na Mikrotik RouterBOARD 962UiGS-5HacT2HnT 27.03.2017. u 14:31 · pre 116 meseci #1
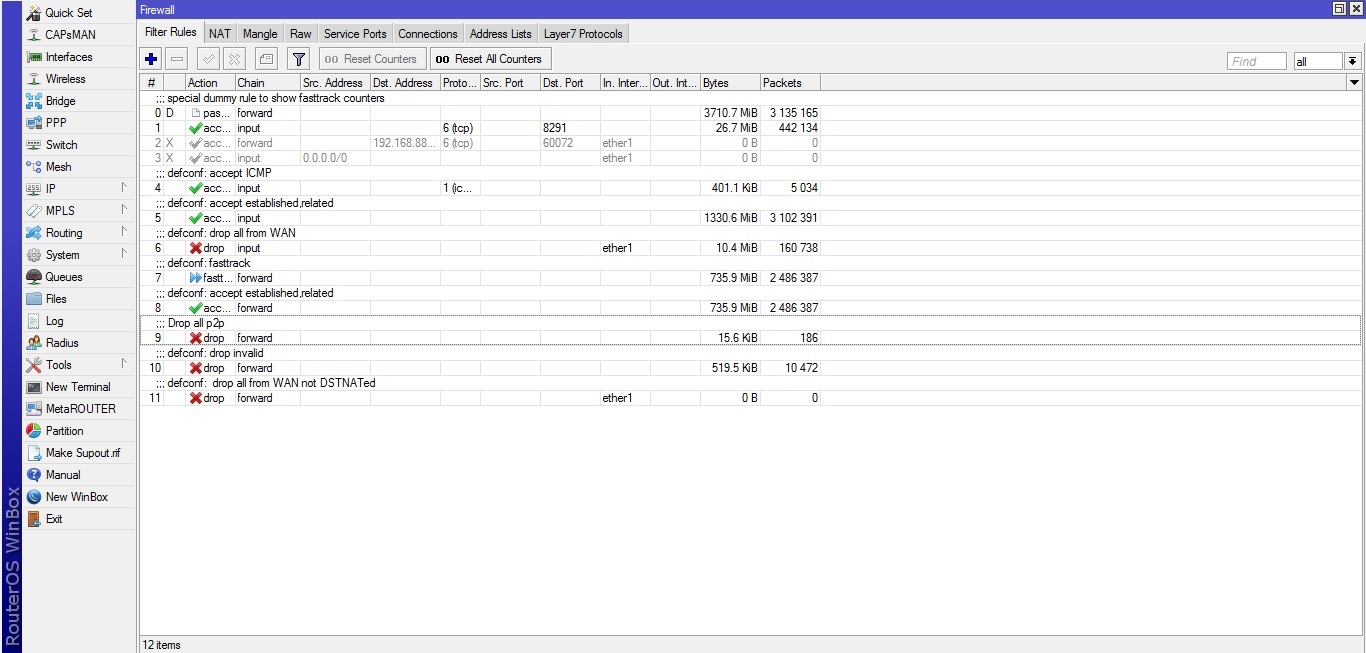
U firewall-u sam postavio pravilo da dropuje sav forwarding za p2p(all p2p) ali i dalje uspjesno skidam torente... Malo sam googlao ali ne pronalazim nista sto bi rijesilo ovaj problem. Imam neki wifi ciji vlasnici nisu raspolozeni za vaucerizaciju a neko non-stop skida GB-e potpuno bezobzirno :) Ako imate neko rjesenje saljite(link, bilo sta..).
Re: Blokiranje p2p saobracaja na Mikrotik RouterBOARD 962UiGS-5HacT2HnT 27.03.2017. u 19:45 · pre 116 meseci #5
mozes da filtriras sa L7protocol-om ,ali ako torent klijenti koriste enkripciju i dalje ce prolazi torent saobracaj.

^(\x13bittorrent protocol|azver\x01$|get /scrape\?info_hash=get /announce\?info_hash=|get /client/bitcomet/|GET /data\?fid=)|d1:ad2:id20:|\x08'7P\)[RP]
Re: Blokiranje p2p saobracaja na Mikrotik RouterBOARD 962UiGS-5HacT2HnT 28.03.2017. u 07:35 · pre 116 meseci #7
Cisto da napomenem u novoj verziji koja ce izaci p2p opcija iz firewall je izbacena razlog hoce da blokira nekada i nesto sto ne treba a ono sto treba i ne radi, kao sto kazu ispred torrenti danas cesto koriste enkripciju.
Cim budes updetovo na 6.39 kada izadje to p2p pravilo ti postaje crveno neaktivno ;).

Kao sto ti Predrag kaze i ja tako podesavam, blokiras sve i pustis samo sto ti treba, tako u 99% slucajeva ne rade torrenti niti nista sto nisi dozvolio.
Re: Blokiranje p2p saobracaja na Mikrotik RouterBOARD 962UiGS-5HacT2HnT 28.03.2017. u 07:56 · pre 116 meseci #8
Postoji resenje koje donekle radi ali trosi dosta cpu snage. Mora da se radi L7 sa regexp.

Jednostavno pre nego sto zabranis p2p ne dozvolis da bilo ko pronadje neki torent. Takodje mogu peerovi da se ukinu. Ali kao sto informer rece, mnogi torent klijenti danas enkriptuju pa cak i maskiraju p2p kao http saobracaj, tako da ti tu nista puno ne pomaze.


Resenje protiv P2P je pokusati sa L7 ako imas dovoljno jak RB (tako ces oterati i preko 70% usera), zatim uraditi ogranicenje brzine za svakog klijenta (dati mu max brzinu nekih minut i to mu je dovoljno za bilo kakav surf, a posle minut bursta mu svuci brzinu na 1mbps pa nek vuce sta hoce). E sad u kombinaciji sa burstom moze da se uradi i malo pametniji queue gde moze da se pohvata saobracaj kada se skidaju odredjene ekstenzije tipa .docx, .pdf itd pa da to ne ulazi u gore navedeno pravilo jer mozda neko zeli skinuti poveci PDF, DOC ili nesto slicno, sta znam....


Ima jako puno opcija koje mogu da se primene. Sve zavisi gde sve to postavljas. Da li je firma u pitanju, ili neki ugostiteljski objekat ili nesto trece. Ako je npr hotel ili restoran, zabole te za brzinu kod klijenta. Bolje mu omoguci 1mbps da ima da mu radi nego sad tu neke brzine. Sa 1mbps ima sve da mu radi bez problema.
Re: Blokiranje p2p saobracaja na Mikrotik RouterBOARD 962UiGS-5HacT2HnT 28.03.2017. u 08:53 · pre 116 meseci
izmenjeno 1 put, poslednji put Mile-Lile 28.03.2017. u 09:58
  1. Mile-Lile28.03.2017. u 09:58zapis iz teksta poruke
#9
to, sa inverznom logikom mi se ne sviđa, iz prostog razloga što p2p klijenti imaju i opciju "http/https seed"...
morao bi nekako da radi i deep packet inspection na 80/443 kako torenti ne bi prošli...

nekog konačnog rešenja nema... ovi npr. nude tunneling preko porta 53 (skida se besplatna aplikacija koja radi na windozi) što zaobilazi skoro svaku restrikciju...
možda ntop na nekom Linux boxu ali ovde je tema kako blokirati p2p na RouterBOARD 962...

još jedno rešenje koje se koristi je DNS Proxy... napraviti pravilo da za svaki upit koji dolazi na port 53 firewall radi DNAT ka OpenDNS serveru (ovim se onemogući menjanje DNS servera od strane klijenta)...

Code:
/ip firewall nat 
add chain=dstnat action=dst-nat to-addresses=208.67.222.222 to-ports=53 protocol=tcp dst-port=53
add chain=dstnat action=dst-nat to-addresses=208.67.222.222 to-ports=53 protocol=udp dst-port=53


Na OpenDNS-u se odradi "content filtering" za p2p saobraćaj...


Ako je dinamička WAN IP, podesi se na Mikrotiku DNS-O-MATIC skripta ... OpenDNS baza se svakodnevno osvežava od strane admina a predloge daje zajednica koja je ogromna... 99,99% neće proći torenti... Norton Connect Safe i Yandex su nekada takođe imali besplatne DNS-ove koji su radili DNS Proxy filtering... e sad, sve se može zaobići ali eto...
Re: Blokiranje p2p saobracaja na Mikrotik RouterBOARD 962UiGS-5HacT2HnT 28.03.2017. u 09:55 · pre 116 meseci #12
Citat:
dragansar:
Mimo svega ti svakako blokiraj po source adresi dobro poznate sajtove za pretragu torenta, ako neka djeca skidaju vjerovatno ce ih u velikoj mjeri onemoguciti :)


I dobro poznate sajtove za otvaranje sajtova u frame-u kao i dobro poznate vpn servise, kao i dobro poznate arhiver sajtove, kao i dobro poznate load balancere svih tih napred navedenih servisa i sve sto je iza load balancera... a treba i mail koji korisnici primaju da skeniras jer im mozda neko posalje .torrent fajl mailom...

U prevodu - uzaludan posao. Uvek se moze zaobici sve sto napravis. Jedino resenje koje sam video a da zaista radi je proxy. Ali za to ti, u zavisnosti od broja korisnika, treba dobar cpu. Ili da postavis poseban uredjaj koji ce tim da se bavi.
Re: Blokiranje p2p saobracaja na Mikrotik RouterBOARD 962UiGS-5HacT2HnT 28.03.2017. u 10:09 · pre 116 meseci #13
Citat:
Informer:
Citat:
Mile-Lile:npr. nude tunneling preko porta 53 (skida se besplatna aplikacija koja radi na windozi) koji moraš dozvoliti zbog DNS-a


Ne moras. Dozvolis input i output ali ne i forward.

onda ja tu nešto ne razumem, za šta koji "chain" služi...
INPUT na portu 53 mi je po difoltu blokiran jer ne služim javni DNS... OUTPUT takođe jer nemam lokalni DNS niti cache server... FORWARD moram da dozvolim 53 (DNS) i 68 (DHCP) minimum... sad si me zbunio... ti verovatno pričaš o posebnom VLAN-u koji je NAT-ovan?
Re: Blokiranje p2p saobracaja na Mikrotik RouterBOARD 962UiGS-5HacT2HnT 28.03.2017. u 10:19 · pre 116 meseci #14
Blokira foward port 53 da bi onemogucio klijentima koji prolaze kroz ruter da koriste drugi DNS server, ili neki tuneling preko porta 53, a svakako verovatno koristi lokalni DNS ili DNS na Mikrotiku.
Ne spominje nigde VLAN sasvim logicno resenje da natera klijente na ne diraju DNS posto mi nece raditi :).
Re: Blokiranje p2p saobracaja na Mikrotik RouterBOARD 962UiGS-5HacT2HnT 28.03.2017. u 10:26 · pre 116 meseci
izmenjeno 1 put, poslednji put Informer 28.03.2017. u 10:38
  1. Informer28.03.2017. u 10:38zapis iz teksta poruke
#15
Citat:
Mile-Lile:
Citat:
Informer:
Citat:
Mile-Lile:npr. nude tunneling preko porta 53 (skida se besplatna aplikacija koja radi na windozi) koji moraš dozvoliti zbog DNS-a


Ne moras. Dozvolis input i output ali ne i forward.

onda ja tu nešto ne razumem, za šta koji "chain" služi...


input su svi paketi koji ulaze na uredjaj (dst adresa jedna od adresa na uredjaju)
output su svi paketi koji izlaze sa uredjaja (src adresa neka od adresa na uredjaju)
forward je sve sto samo prolazi (znaci ni src ni dst nisu na uredjaju)

Citat:
INPUT na portu 53 mi je po difoltu blokiran jer ne služim javni DNS... OUTPUT takođe jer nemam lokalni DNS niti cache server... FORWARD moram da dozvolim 53 (DNS) i 68 (DHCP) minimum... sad si me zbunio... ti verovatno pričaš o posebnom VLAN-u koji je NAT-ovan?


Nisam spominjao NAT. Upravo ovo sto je npero rekao.

Dakle, input je dozvoljen sa lokalnih portova na tcp/udp 53. Forward tcp/udp 53 nije dozvoljen. Output je dozvoljen svuda. Na taj nacin korisnik mora da koristi moj lokalni dns ili moze da se slika.

A ovo sto si pustio forward udp 68 je potpuno nepotrebno (a i dhcp ne funkcionise van kolizionog domena) a moze da bude i opasno.
Re: Blokiranje p2p saobracaja na Mikrotik RouterBOARD 962UiGS-5HacT2HnT 28.03.2017. u 10:33 · pre 116 meseci #16
Hvala...
Mislio sam da je ovo elegantnije:

Code:
/ip firewall nat 
add chain=dstnat in-interface=LAN protocol=tcp dst-port=53 action=redirect
add chain=dstnat in-interface=LAN protocol=udp dst-port=53 action=redirect


korisnik može da promeni DNS server ali će dns rezoluciju ipak da radi Mikrotik...
Ima Androida koji koriste svoje DNS-ove a i korisnici nekad promene na 8.8.8.8 pa zaborave gde se to podešava...
Re: Blokiranje p2p saobracaja na Mikrotik RouterBOARD 962UiGS-5HacT2HnT 28.03.2017. u 11:12 · pre 116 meseci #18
Citat:
Informer:
Citat:
dragansar:
Mimo svega ti svakako blokiraj po source adresi dobro poznate sajtove za pretragu torenta, ako neka djeca skidaju vjerovatno ce ih u velikoj mjeri onemoguciti :)


I dobro poznate sajtove za otvaranje sajtova u frame-u kao i dobro poznate vpn servise, kao i dobro poznate arhiver sajtove, kao i dobro poznate load balancere svih tih napred navedenih servisa i sve sto je iza load balancera... a treba i mail koji korisnici primaju da skeniras jer im mozda neko posalje .torrent fajl mailom...

U prevodu - uzaludan posao. Uvek se moze zaobici sve sto napravis. Jedino resenje koje sam video a da zaista radi je proxy. Ali za to ti, u zavisnosti od broja korisnika, treba dobar cpu. Ili da postavis poseban uredjaj koji ce tim da se bavi.


@Informer
naglasih djeca ;)
Potpis
Šaka
Re: Blokiranje p2p saobracaja na Mikrotik RouterBOARD 962UiGS-5HacT2HnT 28.03.2017. u 14:45 · pre 116 meseci #20
Ja sam to sredio tako da sam rekao da torrentata ima samo od 00:00 - 07:00.
U ostalom periodu tko proba skidati, blokiram mu sav internet promet na pola sata.
znaci L7 kad otkrije p2p, puca njegovu adresu na blok listu pola sata... i onda svi paketi sa blok liste su dropani.. Cak ti netreba ni L7, doboljno je da mikrotik otkrije jedan paket p2p i bloka mu net.
Odgovori
Prijavite se da biste odgovorili u ovoj temi.PrijavaRegistracija

Premeštanje teme