Novo

Forum kao aplikacija na telefonu

Dodajte forum na početni ekran i koristite ga kao aplikaciju, sa menijem na dnu ekrana.

  • 8 odgovora
  • 4.055 pregleda

Najnovija ↓

MTS internet vs Mikrotik 25.03.2016. u 10:53 · pre 129 meseci #1
Imam u jednoj firmi MTS internet 20/2 Mbit/s dodatno sto zakupili staticku javnu IP adresu.

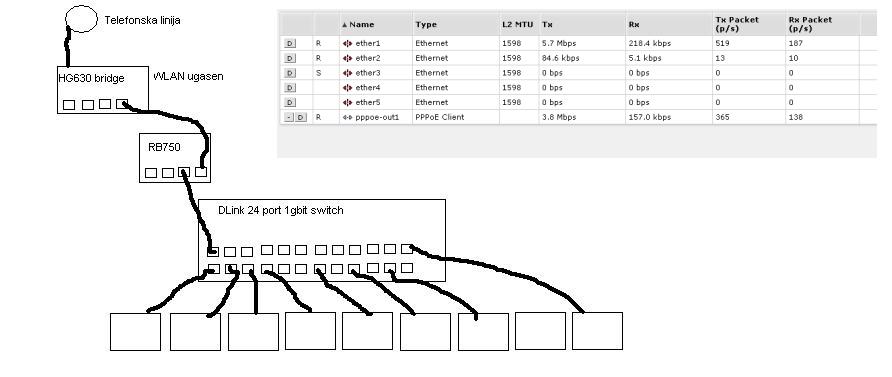
Od MTS-a smo dobili HG630 router koji je prebacen u Bridge mode. Na Mikrotik-u RB750 je podesen PPPoE, internet radi ali skroz sporo, tacnije download je oko 5mbit/s a upload oko 128kbit/s. Analizirao sam mrezu i uocio nesto cudno.

Na slici u prilogu sam skicirao kako izgleda mreza. Iz HG630 ide mrezni kabl do Ethernet1 (wan) porta na mikrotik-u. Sa mikrotik ethernet2 porta ide kabl u switch. Konektovao sam se u vece oko 21h, kada niko ne radi u firmi i pratio protok. Prvo sam kontrolisao Ethernet2 i nije bilo nikakvih paketa jer su racunari u mrezi bili ugaseni. Onda sam ustanovio da se komunikacija preko PPPoe odvija iako niko ne koristi internet. Usao sam na Torch (pppoe interface) i snimio da moja javna IP adresa pristupa nekim cudnim adresava od kojih su bili neki porno sajtovi.

Da li je moguce da neko izvodi napad na nasu javnu ip adresu ili da je neko upao u MTS server i pravi ove probleme ili neki Man in the Middle Attack?
Potpis
Ukoliko se treseš od ljutnje na svaku nepravdu onda si moj suborac. ~Che Guevara
Re: MTS internet vs Mikrotik 25.03.2016. u 11:04 · pre 129 meseci #2
exportuj konfig u txt fajl (samo zamaskiraj user/pass i sl.) pa da vidimo...
Re: MTS internet vs Mikrotik 25.03.2016. u 11:05 · pre 129 meseci #3
A da li su ti uključena default pravila na firewallu na MT, ono tipa drop sav input saobraćaj, jer kod Mikrotika sve što nije explicitno zabranjeno je dozvoljeno, i ako ti ruter nije zaštićen lako će od njega napraviti proxy, bio sam i ja ne tako davno neiskusan korisnik koji je mislio da je to nepotrebno, i na kraju sam došao u situaciju da nisam mogao ni da se konektujem na MT od silnog saobraćaja na njemu, iako kao u tvom slučaju iz mreže iza njega nije ništa dolazilo...
Re: MTS internet vs Mikrotik 25.03.2016. u 11:13 · pre 129 meseci #4
Saobracaj na wan portu PPPoE interfejs 3M u TX-u (upload)! Niko iz LAN mreze ne uploaduje(ETHER2).

Tvoj MikroTik se izgleda koristi za neki reflektivni DDoS. Proveri da li odgovara na DNS, NTP... - ugasi za pocetak IP-DNS-Allow Remote Requests.
Potpis
Merenje brizine
interneta


Re: MTS internet vs Mikrotik 25.03.2016. u 15:14 · pre 129 meseci
izmenjeno 1 put, poslednji put notebookFun 25.03.2016. u 15:31
  1. notebookFun25.03.2016. u 15:31zapis iz teksta poruke
#6
@milosbeo
Hvala ti druze. Ipak je bilo do DNS-a.

Zaboravio sam da ugasim DNS-Allow Remote Requests. Kada sam iskljucio i uradio reboot Mikrotika odmah mi je pao TX na ETHER1 i PPPoe na 50kbit/s.

@valjan
Mislis na ovo? :)
/ip firewall filter
add action=drop chain=input dst-port=53 protocol=udp src-address=!192.168.1.0/24

or

/ip firewall filter
add action=drop chain=input dst-port=53 in-interface=pppoe-out1 protocol=udp
Potpis
Ukoliko se treseš od ljutnje na svaku nepravdu onda si moj suborac. ~Che Guevara
Re: MTS internet vs Mikrotik 25.03.2016. u 20:08 · pre 129 meseci #7
Ne, mislio sam na:


add chain=input comment="default configuration" protocol=icmp
add chain=input comment="default configuration" connection-state=\
established,related
add chain=forward comment="default configuration" connection-state=established
add chain=forward comment="default configuration" connection-state=\
established,related
add action=drop chain=input comment="default configuration" in-interface=\
ether1-gateway
add action=drop chain=forward comment="default configuration" connection-state=\
invalid


Naročito pretposlednji, desilo se da je na jednom ruteru čije sam održavanje nasledio ovo bilo disable-ovano, a ruter se nalazi u laboratoriji na fakultetu, i ceo jedan segment akademske mreže je bio blacklistovan kod Google-a zbog saobraćaja koji je bio generisan kroz njega zbog nedostatka ovog pravila...
Re: MTS internet vs Mikrotik 25.03.2016. u 20:46 · pre 129 meseci #8
Ma mozes jednostavno da blokiras dolazni tcp/udt port 53 i to je to.

/ip firewall filter
add action=drop chain=input comment="drop dns request" dst-port=53 in-interface=WAN_PORT protocol=tcp
add action=drop chain=input comment="drop dns request" dst-port=53 in-interface=WAN_PORT protocol=udp
Prijavite se da biste odgovorili u ovoj temi.PrijavaRegistracija

Premeštanje teme