Novo

Forum kao aplikacija na telefonu

Dodajte forum na početni ekran i koristite ga kao aplikaciju, sa menijem na dnu ekrana.

  • 22 odgovora
  • 21.866 pregleda

Najnovija ↓

Pojasnjenje Snowden-a 30.06.2013. u 16:21 · pre 162 meseca #1
Question: Mathius1
Is encrypting my email any good at defeating the NSA survelielance? Id my data protected by standard encryption?

Answer: Snowden
Encryption works. Properly implemented strong crypto systems are one of the few things that you can rely on. Unfortunately, endpoint security is so terrifically weak that NSA can frequently find ways around it.

/ Sta ima na umu pod "endpoint"? Tipa OS backdoors, OS keyloggers itd?
Re: Pojasnjenje Snowden-a 30.06.2013. u 19:15 · pre 162 meseca
izmenjeno 1 put, poslednji put mkoscevic 02.07.2013. u 19:13
  1. mkoscevic02.07.2013. u 19:13zapis iz teksta poruke
#2
Unutar konteksta kriptografije, endpoint se odnosi na krajnje točke unutar komunikacijske mreže (ručna računala, radne stanice, poslužitelji) u kojima se obavlja proces enkripcije/dekripcije.

Strategija napada bazira se na jednostavnoj ekonomiji—uz što manje resursa ostvariti što više ciljeva.

Kvalitetan kriptografski sustav vrlo je tvrd orah čak i za najsposobnije obavještajne agencije, stoga se redovito napadaju krajnje točke koje su dovoljno tehnički kompleksne da omogućuju nekoliko vektora napada i ono najbitnije—mnogo je lakše preuzeti izvorne podatke nego nadzirati komunikacije i iz njih pokušati doći do izvornih podataka preko snažne kriptografije. Kvalitetno dizajniran malware dovoljno je modularan za automatizaciju svih stadija izvlačenja podataka (i procesa koji prethode, poput eskalacije privilegija).
Re: Pojasnjenje Snowden-a 01.07.2013. u 10:01 · pre 162 meseca #3
Isto vazi i za cloud sisteme, oni su uvek endpoints. Nor, kad posaljes ili primis email na gmailu, on je bna samom gmailu u sirovom obliku.
Potpis
Sloba je za 12 godina promenio antropološki kod srpskog naroda. On je od jednog
naroda koji je bio veseo, pomalo površan, od jednog naroda koji je bio znatiželjan, koji
je voleo da vidi, da putuje, da upozna,
od naroda koji je bio kosmopolitski napravio narod koji je namršten, mrzovoljan,
sumnjicav, zaplašen, narod koji se stalno nešto žali, kome je stalno neko kriv - Z.Đinđić
Re: Pojasnjenje Snowden-a 01.07.2013. u 10:21 · pre 162 meseca #4
Što se truecrypta tiče, dovoljan je malware u smislu koji bi detektovao da je mountovana truecrypt arhiva ili disk, koji bi zatim pretrčao po memoriji i izvukao ključ i dekriptovao sadržaj.

Takođe, čupanje iz pagefile.sys i hibernate fajla isto zna da bude efektivno...

Naravno, keylogeri (softverski i hardverski) se podrazumevaju. :D

Ali da, kada nešto hostujete na cloudu, vi im u stvari poklanjate svoj sadržaj na dlanu i toj kompaniji na čijim serverima su podaci, njihovim partnerima i vladinim agencijama...
Potpis
... Vladimir Vučićević aka. Bachi
~~~ www.bachi.in.rs <<<<>>>> [email protected]
>>> It's nice to be important, but it's more important to be nice...
Re: Pojasnjenje Snowden-a 01.07.2013. u 14:09 · pre 162 meseca #5
Hvala puno.

Koji operativni sistem po vama je najbezbedniji u tom pogledu (osim sistema ugasenog, sa izvadjenom baterijom itd.)?

Da li OpenBSD, Debian (govorimo o default setup)?

Citat:
bachikada nešto hostujete na cloudu, vi im u stvari poklanjate svoj sadržaj na dlanu i toj kompaniji na čijim serverima su podaci, njihovim partnerima i vladinim agencijama...


Pod uslovom da nije sve enkripovano?
Re: Pojasnjenje Snowden-a 01.07.2013. u 14:18 · pre 162 meseca #6
Ako se enkripcija radi na samom cloudu - nije bezbedno.

Ako ti radiš enkripciju na svom računaru, a tamo se nalazi samo kriptovani kontenjer, pod uslovom da je jaka enkripcija i extra kobaja od šifre, onda je bezbedno.
Potpis
... Vladimir Vučićević aka. Bachi
~~~ www.bachi.in.rs <<<<>>>> [email protected]
>>> It's nice to be important, but it's more important to be nice...
Re: Pojasnjenje Snowden-a 01.07.2013. u 15:10 · pre 162 meseca #7
Citat:
halisuretan8:
Hvala puno.

Koji operativni sistem po vama je najbezbedniji u tom pogledu (osim sistema ugasenog, sa izvadjenom baterijom itd.)?

Da li OpenBSD, Debian (govorimo o default setup)?

Pa onaj za koji ima najmanje malware-a (mada i to ne vazi ako NSA i sl. spijuniraju)
Re: Pojasnjenje Snowden-a 01.07.2013. u 15:11 · pre 162 meseca #8
Citat:
mmix:
Isto vazi i za cloud sisteme, oni su uvek endpoints. Nor, kad posaljes ili primis email na gmailu, on je bna samom gmailu u sirovom obliku.

Standardno (ono sto 99.99% ljudi radi) - da. Ako saljes vec enkriptovan mail, pored ssl enkripcije, onda nemogu nista da vide. Ali za to je potrebno da i primalac i ti koristite enkripciju tj. imate public key onog drugog sto i nije bas popularno..
Potpis
Nebojsa Milanovic:
-Trumpa smatram vrhunskim predsednikom i voleo bih da živim u državi na čijem je on čelu
-Rusija ne laže, ne vodi osvajačke ratove
-Trump je svetla tačka u USA blatu
-Elon Musk, možda najpametniji i najtrezveniji Amerikanac
Re: Pojasnjenje Snowden-a 01.07.2013. u 15:24 · pre 162 meseca #9
Citat:
Homer J. Simpson: Pa onaj za koji ima najmanje malware-a (mada i to ne vazi ako NSA i sl. spijuniraju)


"ako".... U kom smislu? Ispada da si neodbranjiv.
Interesuje me koji sistem koristi Snowden :)

Citat:
Shadowed: Standardno (ono sto 99.99% ljudi radi) - da. Ako saljes vec enkriptovan mail, pored ssl enkripcije, onda nemogu nista da vide. Ali za to je potrebno da i primalac i ti koristite enkripciju tj. imate public key onog drugog sto i nije bas popularno..


Sto nije popularno?
Re: Pojasnjenje Snowden-a 01.07.2013. u 16:23 · pre 162 meseca #11
Citat:
Shadowed: Koriscenje asimetricne user-user enkripcije.


Razumem na sta mislis, ali zasto nije popularno?
Re: Pojasnjenje Snowden-a 01.07.2013. u 17:12 · pre 162 meseca #13
Citat:
Shadowed: Mrzi ljude da se cimaju.

haha... ako je samo zato.

Inace, neodgovoriste, koji je OS najbezbedniji u smislu enkripcije i neprobojnosti?
Mislim na najbezbedniji, ne na BEZBEDAN.
Re: Pojasnjenje Snowden-a 01.07.2013. u 18:27 · pre 162 meseca #14
Ako onaj pgp nije siguran, onda ima drugo rešenje...

Napravi se trucrypt fajl, dužine recimo 10MB (ili 20)...

Stavite pod encryption algorithm aes-twofish-serpent, za password stavite neku kobaju od 20+ slova, brojeva, velikih i malih slova+specijalnih znakova poput #!@ + jedan fajl, tj. keyfile... Nemojte stavljati hidden container, jer to jeste kao bolje, ali brže stradaju prsti i lobanja, ako se ide na true brute force metodu, :).

Nađete se uživo sa onim sa kojim se dopisujete, date mu lozinku + taj fajl koji će se isto koristiti za dekripciju truecrypt kontenjera i onda radite sledeće...

Otvorite (na primer) email.tc fajl sa šifrom+fajlom, mountujete kao p: recimo, unutar tog "drajva" snimite sadržaj poruke, slike i šta već), dismountujete email.tc i takav fajl zakačite i pošaljete svom primaocu na mail.

Sa druge strane on otvori, pročita isto, snimi svoj odgovor i stavi datoteke koje hoće da vam pošalje i isto vam baci nazad email.tc fajl...

I tako u krug. :) Sve dok ne dođe neko da vam lomi koske. :)

Alternativa je PGP ili Tormail.

Što se bezbednosti tiče...

Ako si mountovao truecrypt ili sličan softver, a onda dismountovao, a upadne ti racija, a imaš firewire port, dekriptovaće ti sadržaj iz RAM memorije dok si rekao keks...

Ako ne tako, onda preko pagefile.sys fajla i/ili hiberfile.sys (fajl za hibernaciju).

Ako ni ovo ne upali, mogu ili da ti lome prste, pa da im sam otpevaš šifru (ako si toliko bitna osoba) ili da rade brute force tako što će da pogađaju šifre iz rečnika.

Ovo poslednje je ujedno i najlošije rešenje, ako se koristi dugačka šifra kombijacija_slova_i_02308239082038_i_#$#$#%$&!@ + keyfile.
Potpis
... Vladimir Vučićević aka. Bachi
~~~ www.bachi.in.rs <<<<>>>> [email protected]
>>> It's nice to be important, but it's more important to be nice...
Re: Pojasnjenje Snowden-a 01.07.2013. u 21:19 · pre 162 meseca #15
Citat:
halisuretan8:
Citat:
Shadowed: Mrzi ljude da se cimaju.

haha... ako je samo zato.


Vecini ljudi na ovom svetu enkripcija, jednostavno, ne treba.

Zato i nece da se cimaju sa istom.

Onima kojima treba, nije problem da trose vremena za zastitu.

Citat:

Inace, neodgovoriste, koji je OS najbezbedniji u smislu enkripcije i neprobojnosti?
Mislim na najbezbedniji, ne na BEZBEDAN.


Najbezbedniji OS je onaj koji ima pametnog korisnika iza sebe.

Ako zelis da budes siguran moras da radis na end-to-end zastiti, znaci hardver (secure-boot sa validacijom sertifikata, whole-disk enkripcija), OS (teske lozinke, redovni sigurnosni patch-evi, podesavanje sigurnosnih privilegija tako da nije moguce izvrsavanje programa bez tvoje autorizacije itd.), aplikativni domen (koriscenje pouzdanih kripto algoritama itd...)

Postoji citav niz stvari na koje moras da obratis paznju, i te stvari ce te kostati vremena i trazice znanja - koje, ako ne posedujes, moras da platis.

Prvo pitanje je da li ti tako nesto treba - ako ti treba, onda je pitanje koliko si spreman da investiras u to (svog vremena ili novca).
Potpis
DigiCortex (ex. SpikeFun) - Cortical Neural Network Simulator:
http://www.digicortex.net/node/1 Videos: http://www.digicortex.net/node/17 Gallery: http://www.digicortex.net/node/25
PowerMonkey - Redyce CPU Power Waste and gain performance! - https://github.com/psyq321/PowerMonkey
Re: Pojasnjenje Snowden-a 01.07.2013. u 21:30 · pre 162 meseca #16
Meni je vise cimanje TC nego PGP.

Citat:
Najbezbedniji OS je onaj koji ima pametnog korisnika iza sebe.


Opet ponavljam, sistem sam za sebe.
Naravno da sve ovo sto si naveo odgovara situaciji.

Ali ne verujem da su zatvoreni sistemi jednako sigurni kao otvoreni. Cisto zbog maliciozne implementacije skrivenog softvera.
...mada moze se govoriti isto i o hardveru.
Re: Pojasnjenje Snowden-a 01.07.2013. u 22:00 · pre 162 meseca #17
Ako mislis da si sigurniji sa otvorenim OS-evima, koristi Linux, recimo RHEL/CentOS sa sto manje nepotrebnih stvari/daemona.

Iz prostog razloga - Linux je OS otvorenog koda koji je najpopularniji sto znaci da mu je posveceno dosta paznje u pogledu analize koda.

Opet, i pored svega toga je Debian, recimo, imao idiotski bag koji je generisao nesigurne kljuceve godinu ipo dana.

Alternativno, mozes da stavis OpenBSD - sigurnost je jedan od glavnih ciljeva OpenBSD-a i po defaultu taj OS ima vrlo senzibilna podesavanja.

Ono sto je daleko bitnije od samog izbora OS-a je ono sta ces uraditi po instalaciji.

Ideja je da eliminises sto vise mogucnosti da budes exploit-ovan - znaci, gasenje svih nepotrebnih demona/servisa/servera/rezidentnih aplikacija. Adekvatno setovanje prava pristupa itd...
Potpis
DigiCortex (ex. SpikeFun) - Cortical Neural Network Simulator:
http://www.digicortex.net/node/1 Videos: http://www.digicortex.net/node/17 Gallery: http://www.digicortex.net/node/25
PowerMonkey - Redyce CPU Power Waste and gain performance! - https://github.com/psyq321/PowerMonkey
Re: Pojasnjenje Snowden-a 02.07.2013. u 01:15 · pre 162 meseca #19
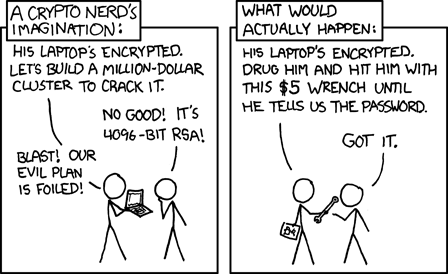
Ovaj strip sa xkcd je teški klasik i odlična ilustracija jednog dijela koji sam pokušao da objasnim na temi o cloudu.
Potpis
Beneath civilization's fragile crust, cold chaos churns...
Sviđa mi se1
Re: Pojasnjenje Snowden-a 02.07.2013. u 17:09 · pre 162 meseca #20
Citat:
Ivan Dimkovic
Ono sto je daleko bitnije od samog izbora OS-a je ono sta ces uraditi po instalaciji.

Ako bi se bavio poslovima gde je potrebna sigurnost i enkripcija ono sto bi uradio po instalacji jeste - nista.
Svi moguci servisi bi bili pogaseni osim onih najbitnijih.

Citat:
Tyler Durden: Ovaj strip sa xkcd je teški klasik i odlična ilustracija jednog dijela koji sam pokušao da objasnim na temi o cloudu.


Slazem se, samo pod uslovom da key moze da se nalazi na fajlu ili prenosivom disku (u tom slucaju mozes da kazes da si ga izgubio) ili da koristis deniable plausibility.. neke stvari otkrijes neke ne..
Odgovori
Prijavite se da biste odgovorili u ovoj temi.PrijavaRegistracija

Premeštanje teme