Novo

Forum kao aplikacija na telefonu

Dodajte forum na početni ekran i koristite ga kao aplikaciju, sa menijem na dnu ekrana.

  • 20 odgovora
  • 8.013 pregleda

Najnovija ↓

Flame(r?)- novi član porodice Stuxnet 28.05.2012. u 13:10 · pre 175 meseci
izmenjeno 1 put, poslednji put Vodomar 28.05.2012. u 13:24
  1. Vodomar28.05.2012. u 13:24zapis iz teksta poruke
#1
Iran na meti:

Flame(r?)

http://translate.google.com/tr...%26file%3Darticle%26sid%3D1892
Potpis
If you didn't go looking for it, don't install it. If you do install it, make sure you update it. And if
you no longer need it, remove it.
Re: Flame(r?)- novi član porodice Stuxnet 28.05.2012. u 15:42 · pre 175 meseci
izmenjeno 1 put, poslednji put Aleksandar Maletic 28.05.2012. u 16:05
  1. Aleksandar Maletic28.05.2012. u 16:05zapis iz teksta poruke
#2
Amerikanci optužuju Kinu da su najveći sajber kriminalci, a pogledaj njih. Čačkaju mečku što bi naš narod rekao. ;)
Potpis
A wolf is weaker than a lion and a tiger, but doesn't play in the circus.
Sviđa mi se1
Re: Flame(r?)- novi član porodice Stuxnet 28.05.2012. u 16:36 · pre 175 meseci
izmenjeno 1 put, poslednji put Vodomar 28.05.2012. u 17:09
  1. Vodomar28.05.2012. u 17:09zapis iz teksta poruke
#3
Update: sKyWIper aka flamer

http://www.crysys.hu/
http://www.crysys.hu/skywiper/skywiper.pdf
prisutan je u Mađarskoj i nekim dr.evropskim zemljama
"Skywiper may have been active for as long as five to eight years."

Kaspersky:"Flame can easily be described as one of the most complex threats ever discovered. It’s big and incredibly sophisticated. It pretty much redefines the notion of cyberwar and cyberespionage. "
"Flame is a sophisticated attack toolkit, which is a lot more complex than Duqu. It is a backdoor, a Trojan, and it has worm-like features, allowing it to replicate in a local network and on removable media if it is commanded so by its master."
Potpis
If you didn't go looking for it, don't install it. If you do install it, make sure you update it. And if
you no longer need it, remove it.
Re: Flame(r?)- novi član porodice Stuxnet 28.05.2012. u 17:00 · pre 175 meseci #4
e_kaspersky: It took us 6 months to analyze #Stuxnet. #TheFlame is 20-times more complicated http://bit.ly/LXBPOp
Potpis
If you didn't go looking for it, don't install it. If you do install it, make sure you update it. And if
you no longer need it, remove it.
Re: Flame(r?)- novi član porodice Stuxnet 30.05.2012. u 21:04 · pre 175 meseci #8
" • Alright then, am I at risk from Flame?

Let's see, are you a systems administrator for a Middle Eastern government?

No? Then no… you aren't at risk."
Re: Flame(r?)- novi član porodice Stuxnet 01.06.2012. u 12:41 · pre 175 meseci
izmenjeno 1 put, poslednji put Vodomar 01.06.2012. u 15:55
  1. Vodomar01.06.2012. u 15:55zapis iz teksta poruke
#9
Ako je neko sumnjao za Stuxnet: potvrda

“It turns out there is always an idiot around who doesn’t think much about the thumb drive in their hand.”
Potpis
If you didn't go looking for it, don't install it. If you do install it, make sure you update it. And if
you no longer need it, remove it.
Re: Flame(r?)- novi član porodice Stuxnet 03.06.2012. u 15:55 · pre 175 meseci #10
Citat:
„Olimpijske igre” sa Iranom

„Staksnet”, ime koje su usavršenom kompjuterskom virusu naknadno dali eksperti za informatičku bezbednost, oružje je koje su SAD i Izrael napravili da bi sabotirali nuklearna postrojenja Irana, ali je u leto 2010, zbog programerske greške, izašlo iz iranskog kompleksa za obogaćivanje uranijuma „Natanc”, čime je njegovo postojanje otkriveno ostatku sveta.

Ovo iznosi jučerašnji „Njujork tajms”, a otkriće potpisuje njegov novinar Dejvid Senger, koji je o tome napisao knjigu pod naslovom „Udari i sakrij: Obamini tajni ratovi i iznenađujuća upotreba američke moći” koja je u knjižarama od utorka.

Na vanrednom sastanku koji je u „Situacionoj sobi” Bele kuće sazvan povodom „bekstva” ovog „crva”, koji se smatra jednim od najkompleksnijih programa ove vrste, postavljeno je pitanje da li od ove sabotaže odustati, jer nije bilo jasno da li su Iranci bili u stanju da ga blokiraju.

Nedoumice je presekao Obama. U sledećih nekoliko nedelja „Natanc” je pogođen poboljšanom verzijom „staksneta”, a potom još savršenijom. Učinak je bio da je iz pogona izbačeno blizu 1.000 od ukupno 5.000 centrifuga koje su u tom momentu obogaćivale uranijum.

Senger je knjigu napisao na osnovu razgovora koje je tokom godinu i po dana vodio sa sadašnjim i bivšim američkim, evropskim i izraelskim funkcionerima koji su učestvovali u realizaciji ovog programa, kao i sa jednim brojem spoljnih eksperata. Njihova imena su i dalje prvorazredna državna tajna.

Prema procenama iz Obaminog kruga, „staksnet” je iranski nuklearni program usporio za bar 18 meseci, a možda i dve godine, mada ima i onih koji smatraju da su se Iranci od ove diverzije oporavili znatno brže.

Ovo je u svakom slučaju prvi put da se izričito potvrđuje ono što je dosad bila samo pretpostavka: da je „staksnet” oružje države u sajber-ratovanju, u kojem, sudeći po mnogim indikatorima, danas ratuje svako sa svakim, bez „običaja i pravila” koja regulišu konvencionalne sukobe među državama.

Iako napadnut, Iran dosad nije uzvratio, ili za to nema uverljivih dokaza. Po Sengeru, ovo je prvi put da su SAD sistematski upotrebljavale sajber-oružje da bi onesposobile infrastrukturu druge zemlje, što je dosad moglo da se obavi samo bombardovanjem iz vazduha, ili diverzantskim akcijama ubačenih agenata.

Ova operacija je vođena pod šifrom „Olimpijske igre”, a od pre nekoliko dana aktuelno je pitanje da li je deo iste operacije i novootkriveni virus drugačije vrste, „flejm” (plamen), namenjen špijuniranju i registrovan u kompjuterima nekoliko bliskoistočnih zemalja.

U Obaminu biografiju će tako ući da je kao vrhovni komandant SAD prvi ozvaničio upotrebu sasvim novog oružja, koje očigledno postaje veoma važan faktor u međunarodnim konfliktima 21. veka.

Senger procenjuje da on u tom pogledu nije imao mnogo izbora, jer je ovo bila najefikasnija opcija koja je podrazumevala mnogo manje „kolateralnih” komplikacija od klasične vojne akcije.

Program je pokrenuo Džordž Buš još 2006. U početku, plan je bio samo da se izazovu određene smetnje u upravljačkom sistemu centrifuga, koji je po iranskoj porudžbini isporučio nemački „Simens”.

Iransko postrojenje u Natancu je zastarelog dizajna, kupljeno na „nuklearnom bazaru”, koje je neko vreme vodio Abdul Kadir Kan, šef pakistanskog atomskog programa.

Obama je bez oklevanja prihvatio da nastavi ono što je započeo mnogo kritikovani Buš, insistirajući da bude redovno obaveštavan o svakoj promeni na ovom frontu.

Prema Sengeru, ovom programu su se već u ranim fazama pridružili i Izraelci. Da bi „staksnet” bio proveren, u Americi je napravljena neka vrsta replike iranskog postrojenja, u čemu je veoma pomoglo to što je Pentagon pre toga od libijskog vođe Gadafija, koji je odustao od svog nuklearnog programa, otkupio centrifuge koje je on nabavio iz istog izvora, iz Pakistana.

Kad je program proveren, trebalo je savladati najveću prepreku: ubaciti ga u upravljački sistem „Natanca”. Dosad su iznošene pretpostavke da je to učinjeno tokom transporta upravljačkog sistema od „Simensa” do Teherana, ali Senger na osnovu svojih izvora tvrdi da je to urađeno klasičnom metodom.

Pošto je „Natanc”, iz sasvim razumljive predostrožnosti, isključen iz sistema globalnog interneta, trebalo je da program bude unet „fizički”.

Ko je to uradione otkriva se: izvor je Sengeru samo rekao da „svugde postoji neki idiot koji ne razmišlja mnogo šta sve može da bude na USB memoriji koju nosi sa sobom”.

Kad je virus ubačen, delovao je tako što je prvo „upoznavao” okruženje, a potom bi neočekivano izdao instrukciju da se centrifuge zavrte nenormalnom brzinom, što je izazivalo njihovu havariju. Zatim bi se opet pritajio, dok su dijagnostički sistemi javljali da je sve u redu.„Staksnet” je pobegao tako što se greškom uselio na laptop jednog inženjera koji ga je izvan „Natanca” priključio na internet. „Zbunjen” novom „sredinom”, virus je počeo da se samoreplicira i instalira u kompjutere širom sveta, što je onda dovelo do njegovog otkrivanja.


preneto sa: http://www.it4um.com/forum/vie...mp;t=7394&start=40#p108440
Re: Flame(r?)- novi član porodice Stuxnet 04.06.2012. u 14:48 · pre 175 meseci #12
Ovo postaje mnogo krupnije:
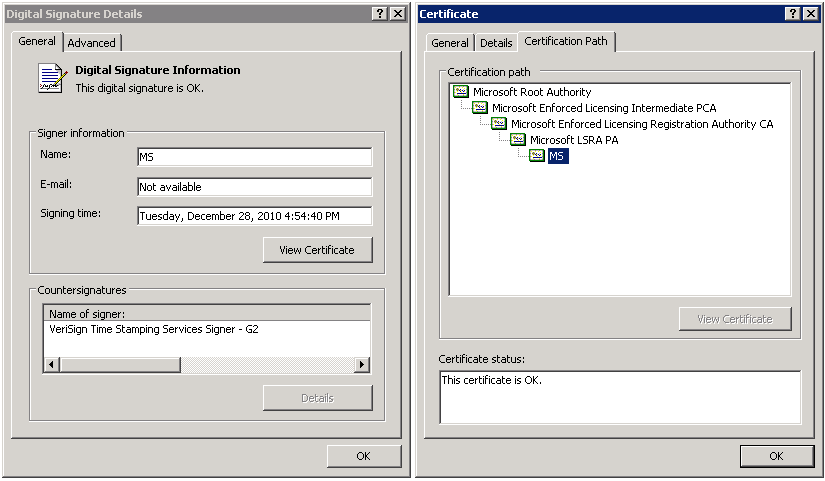
infekcijski vektor izgleda da je išao preko Windows Update-a


Certification path of the certificate that was used to sign WUSetupV.exe used by the Flame malware
Potpis
If you didn't go looking for it, don't install it. If you do install it, make sure you update it. And if
you no longer need it, remove it.
Re: Flame(r?)- novi član porodice Stuxnet 04.06.2012. u 19:05 · pre 175 meseci
izmenjeno 1 put, poslednji put Vodomar 04.06.2012. u 19:20
  1. Vodomar04.06.2012. u 19:20zapis iz teksta poruke
#15
http://www.securelist.com/en/b...re_spreading_vector_identified

http://www.f-secure.com/weblog/archives/00002377.html
Potpis
If you didn't go looking for it, don't install it. If you do install it, make sure you update it. And if
you no longer need it, remove it.
Re: Flame(r?)- novi član porodice Stuxnet 07.06.2012. u 19:22 · pre 175 meseci
izmenjeno 1 put, poslednji put Vodomar 07.06.2012. u 20:06
  1. Vodomar07.06.2012. u 20:06zapis iz teksta poruke
#17
I ovo:
http://blog.cryptographyengine...ificates-collisions-oh-my.html

CWI cryptanalist discovers new cryptographic attack variant in Flame spy malware
http://www.cwi.nl/news/2012/cw...k-variant-in-flame-spy-malware
Potpis
If you didn't go looking for it, don't install it. If you do install it, make sure you update it. And if
you no longer need it, remove it.
Re: Flame(r?)- novi član porodice Stuxnet 11.06.2012. u 22:40 · pre 175 meseci #18
Alex Sotirov:
Analyzing the MD5 collision in Flame


ovde
Potpis
If you didn't go looking for it, don't install it. If you do install it, make sure you update it. And if
you no longer need it, remove it.
Re: Flame(r?)- novi član porodice Stuxnet 13.06.2012. u 12:30 · pre 175 meseci
izmenjeno 1 put, poslednji put Vodomar 13.06.2012. u 13:03
  1. Vodomar13.06.2012. u 13:03zapis iz teksta poruke
#19
Christopher Soghoian:
@csoghoian
video
Potpis
If you didn't go looking for it, don't install it. If you do install it, make sure you update it. And if
you no longer need it, remove it.
Odgovori
Prijavite se da biste odgovorili u ovoj temi.PrijavaRegistracija

Premeštanje teme