Interesuje me kako mogu da podesim da mi glavni user kad se ulogije na ftp server izlista foldere svih usera?Na primer uloguje se preko filezille i da moze da vidi sve foldere od drugih usera, gde se to podesava?
Proftpd user ne vidi sve foldere
Zaključano
Zakačeno
Sta je "glavni user"?
Kako god, predpostavljam da se ono sto trazis nalazi u konfiguracionom
fajlu ftp servera koji se koristi, recimo ako je to vsftpd, onda je to /etc/vsftpd.conf
Kako god, predpostavljam da se ono sto trazis nalazi u konfiguracionom
fajlu ftp servera koji se koristi, recimo ako je to vsftpd, onda je to /etc/vsftpd.conf
Potpis
Najlaksi nacin da se to postigne je da se aktivira root user, tj da se iz spiska bann-ovanih korisnika izbaci, te da se ukljuci opcija "allow root user" ili tako nesto (Ja koristim webmin za sva podesavanja servera pa ne znam tacne opcije u config fajlu.
Potpis
Love is in the air.
Google is the Mother, Google is the Father.
rpms.plnet.rs: CentOS/RHEL 5.x sa extra rpm paketima specijalno kompajliranim (Skype 2.1.81, OpenOffice 3.2, itd.)
Google is the Mother, Google is the Father.
rpms.plnet.rs: CentOS/RHEL 5.x sa extra rpm paketima specijalno kompajliranim (Skype 2.1.81, OpenOffice 3.2, itd.)
^^
root na ftp-u? onda sigurnost srevera = 0. Ne valja to.
@c-h-d-mcarcode
imas li ti pristup podesavanjima ftp servera uopste?
root na ftp-u? onda sigurnost srevera = 0. Ne valja to.
@c-h-d-mcarcode
imas li ti pristup podesavanjima ftp servera uopste?
Potpis
Kad sve ostalo zakaže, pročitaj uputstvo...
Citat:
Jbyn4e: ^^
root na ftp-u? onda sigurnost srevera = 0. Ne valja to.
@c-h-d-mcarcode
imas li ti pristup podesavanjima ftp servera uopste?
root na ftp-u? onda sigurnost srevera = 0. Ne valja to.
@c-h-d-mcarcode
imas li ti pristup podesavanjima ftp servera uopste?
To znaci da je moj server vec 5-6 godina nebezbedan??? Zanimljivo da me do sada nisu provalili :-).
Bezbednost ne zavisi samo od ukljucivanja neke opcije. Moja root sifra ima 9 (ili je 10 ili 11? hehehe) brojeva i slova sa mesavinom nasumicnih velikih i malih slova, a koristim i "denyhosts" da bi se dodatno zastitio.
Znas li koliko godina treba nekome da obrne sve moguce kombinacije kada mu IP biva blokirana svakih 3 pokusaja? Za to vreme moja sifra se menja otprilike bar svakih godinu dana.
A inace drugi nacin da vidi sve foldere usera je da ima admin/root prava nad njima, ili da obicnog user-a dodeli svim user grupama i jos se igra za pravima pristupa svih fajlova u regularnim intervalima.
Alternativa bi bila da skine svu zastitu sa svih foldera u /home folderu, isto u redovnim intervalima.
Potpis
Love is in the air.
Google is the Mother, Google is the Father.
rpms.plnet.rs: CentOS/RHEL 5.x sa extra rpm paketima specijalno kompajliranim (Skype 2.1.81, OpenOffice 3.2, itd.)
Google is the Mother, Google is the Father.
rpms.plnet.rs: CentOS/RHEL 5.x sa extra rpm paketima specijalno kompajliranim (Skype 2.1.81, OpenOffice 3.2, itd.)
^^
Samo nisi bio zanimljiv za hakere ;P
Tvoja sifra ima puno znakova (ali samo slova i brojeva?), menja se povremeno, imas denyhosts , ali da li ima i on? Koristis li denynosts i za pop3/imap server (ako ga imas)? Dovoljno je da ga na tome ne koristis pa da moze neometano da pokusava :), a kad nadje na taj nacin koji je pass za root-a da ga primeni na ftp-u.
Sta ako ti "padne" denyhosts, a ti to ne primetis? "Monitor"-ujes li ti to? Koristim i ja fail2ban pa nemam na ftp-u allow root. Cak sta vise, nemam ni na ssh-u dozvoljenog root-a. I gledam povremeno logove od ftp servera i fail2ban-a
Sa stanovista sigurnosti, jedno od resenja bi bilo ogranicenje pristupa ftp-u po ip-u (iptables podesiti preko ssh ili necega drugog), privremeno omogucavanje root-a, pregled sta ga zanima i iskljucivanje svega toga.
Opet, ako su svi user-i u grupi users, dovoljno je da ftp server nije chroot-ovan, videce sve foldere i fajlove sa odgovarajucim privilegijama. Sve zavisi kako je kod njega podeseno.
Samo nisi bio zanimljiv za hakere ;P
Tvoja sifra ima puno znakova (ali samo slova i brojeva?), menja se povremeno, imas denyhosts , ali da li ima i on? Koristis li denynosts i za pop3/imap server (ako ga imas)? Dovoljno je da ga na tome ne koristis pa da moze neometano da pokusava :), a kad nadje na taj nacin koji je pass za root-a da ga primeni na ftp-u.
Sta ako ti "padne" denyhosts, a ti to ne primetis? "Monitor"-ujes li ti to? Koristim i ja fail2ban pa nemam na ftp-u allow root. Cak sta vise, nemam ni na ssh-u dozvoljenog root-a. I gledam povremeno logove od ftp servera i fail2ban-a
Sa stanovista sigurnosti, jedno od resenja bi bilo ogranicenje pristupa ftp-u po ip-u (iptables podesiti preko ssh ili necega drugog), privremeno omogucavanje root-a, pregled sta ga zanima i iskljucivanje svega toga.
Opet, ako su svi user-i u grupi users, dovoljno je da ftp server nije chroot-ovan, videce sve foldere i fajlove sa odgovarajucim privilegijama. Sve zavisi kako je kod njega podeseno.
Potpis
Kad sve ostalo zakaže, pročitaj uputstvo...
Svaki pristup sigurnosti treba da ukljucuje minimalizovanje bilo kakvih ulaznih vektora.
100 godina za brute force preko root naloga je opet slabija sigurnost od ne imanja bilo kakve mogucnosti za ulazak preko roota, zato sto je root login onemogucen.
root login - najbolje ne koristiti nigdje.
100 godina za brute force preko root naloga je opet slabija sigurnost od ne imanja bilo kakve mogucnosti za ulazak preko roota, zato sto je root login onemogucen.
root login - najbolje ne koristiti nigdje.
Potpis
Beneath civilization's fragile crust, cold chaos churns...
Slazem se ja sa svim vasim konstatacijama. Sve je to 1000% istina.
Ali on hoce da jedan user ima automatski pristup SVIM fajlovima u SVIM podfolderima u /home/folderu. Nesto ne znam da ce to bas da moze osim ako nije root. Ako ko zna neka napise detaljno sta treba uraditi pa da covek proba.
Ali on hoce da jedan user ima automatski pristup SVIM fajlovima u SVIM podfolderima u /home/folderu. Nesto ne znam da ce to bas da moze osim ako nije root. Ako ko zna neka napise detaljno sta treba uraditi pa da covek proba.
Potpis
Love is in the air.
Google is the Mother, Google is the Father.
rpms.plnet.rs: CentOS/RHEL 5.x sa extra rpm paketima specijalno kompajliranim (Skype 2.1.81, OpenOffice 3.2, itd.)
Google is the Mother, Google is the Father.
rpms.plnet.rs: CentOS/RHEL 5.x sa extra rpm paketima specijalno kompajliranim (Skype 2.1.81, OpenOffice 3.2, itd.)
Ako sam te dobro skapirao hoces da jedan korisnik kada se konektuje na FTP server dobije odmah sve korisnicke foldere?
PRIMER:
ftpadm je GLAVNI nalog :)
/ftproot/ je folder koji sadrzi sve korisnicke ftp naloge ili kako god da ih nazovemo :)
onda za ftpadm promenih home folder na /ftproot/
# usermod -d /ftproot/ ftpadm
I to bi trebalo da bude to ....
I jos nesto dozvole nad /ftproot folderu trebaju dozvoljavati drugima (others) read i execute.
PRIMER:
ftpadm je GLAVNI nalog :)
/ftproot/ je folder koji sadrzi sve korisnicke ftp naloge ili kako god da ih nazovemo :)
onda za ftpadm promenih home folder na /ftproot/
# usermod -d /ftproot/ ftpadm
I to bi trebalo da bude to ....
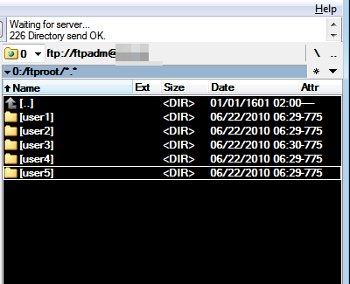
I jos nesto dozvole nad /ftproot folderu trebaju dozvoljavati drugima (others) read i execute.
 1Sviđa mi se :thumbsup: 1
U pravu si Miroslave :)
Svi useri imaju svoj folder na /home i sad ja hoću kad se uloguje glavni user da on može sve njihove foldere da vidi.
Znači u proftpd.conf (/etc/vsftpd.conf) dopišem:
# usermod -d /home/ proftpd
bez #
Jesam li u pravu?
Pozdrav.
Svi useri imaju svoj folder na /home i sad ja hoću kad se uloguje glavni user da on može sve njihove foldere da vidi.
Znači u proftpd.conf (/etc/vsftpd.conf) dopišem:
# usermod -d /home/ proftpd
bez #
Jesam li u pravu?
Pozdrav.
Nope. Konektujes se na server kao root i pokrenes ovu komandu
usermod -d /home proftpd
To bi trebalo da bude dovoljno.
Nakon toga probaj da se konektujes na FTP server.
Ako budes imao nekih problema javi.
usermod -d /home proftpd
To bi trebalo da bude dovoljno.
Nakon toga probaj da se konektujes na FTP server.
Ako budes imao nekih problema javi.
Server je u drugom gradu, jedino preko SSH i putty-ja?
Ako se ftp ne podigne posle nadrljao sam :)
Ako se ftp ne podigne posle nadrljao sam :)
Ova gore komanda ne moze da napravi nikakvu stetu. Znaci jedino sta onda radi jeste to da prebacuje home folder tog proftpd korisnika na /home sto ce tebi omoguciti da kada se logujes preko FTP klijenta odmah ces biti u /home folderu i videces ostale foldere.. Da li ces moci da ulazis u te druge foldere i da pises po njima zavisi od dozvola nad tim folderima..
Sta ponovo pitam sta tebi tacno treba :)?
Sta ponovo pitam sta tebi tacno treba :)?
Da ne bih se logovao kao svaki user posebno kako bih iskopirao neki dokumenat iz tog user-ovog foldera onda mi treba da root user kad se uloguje vidi sve foldere od kreiranih usera koji su na /home i da može da čita iz njih.
A imam još jedan problem, kad se loguje preko filezille prijavi grešku:
Error: Disconnected from server: ECONNABORTED - Connection aborted
Error: Failed to retrieve directory listing
i tu stane.
A preko IE8 moram da idem na tools - internet options - advanced - i da raščekiram use pasive ftp i onda kad se ulogujem na ftp server moram da odem na page - open ftp site in windows explorer da bi mi otvorilo, drugačije neće.
A imam još jedan problem, kad se loguje preko filezille prijavi grešku:
Error: Disconnected from server: ECONNABORTED - Connection aborted
Error: Failed to retrieve directory listing
i tu stane.
A preko IE8 moram da idem na tools - internet options - advanced - i da raščekiram use pasive ftp i onda kad se ulogujem na ftp server moram da odem na page - open ftp site in windows explorer da bi mi otvorilo, drugačije neće.
Jel si pokrenuo onu komadu koju sam ti poslao?
I jos nesto koji ftp server koristis.. Ako ne znas tacno koji onda pokreni ovu komandu
ps -ef |grep ftp
I jos nesto koji ftp server koristis.. Ako ne znas tacno koji onda pokreni ovu komandu
ps -ef |grep ftp
Koristim Ubuntu server 10.04 TLS a FTP je Proftpd.
Nisam još uvek pokrenuo, još nešto da pogledam pre pokretanja.
Nisam još uvek pokrenuo, još nešto da pogledam pre pokretanja.
Ti hoces samo da citas te tudje foldere i fajlove ili hoces i da upisujes nesto posto to komplikuje stvari za kasnije :)
Valjalo bi sve, čitanje, pisanje i brisanje.
Da li si mozda razmisljao o WinSCP-u? Logujes se kao root i radis sta hoces :) Doduse mozda malo sporije nego preko FTP-a ali svakako mnogo lakse i sigurnije....
http://acs.newpaltz.edu/media/winSCP03.jpg
http://acs.newpaltz.edu/media/winSCP03.jpg
Moze i FileZilla. Podrzava sftp, preko ssh-a.
Potpis
Please do not feed the Trolls!
Blasphemy? How can I blaspheme? I'm a god!'
Blasphemy? How can I blaspheme? I'm a god!'