Ima skripti na http://imprimatur.weebly.com
Treba mi skripta ... Ako neko ima?
Zaključano
Zakačeno
Treba mi bilo kakva skripta koja ce proveriti da li je .eu domen vec zauzet. Zezam se vec par dana sa ovim, i svaka koju nadjem ne radi (osim jedne za koju ne mogu da provalim kako radi). Znaci osim eu provere nista drugo mi nije bitno. Pa ako neko ima bicu mu do neba zahvalan :)
Treba mi ovakva skripta
http://srcechat.com/
http://srcechat.com/
Da li neko ima skriptu koja broji koliko je puta preuzet neki fajl?
Ne poznajem PHP, tako da mi uputstva kako se to pravi ništa ne znače.
Možda je bezobrazno sa moje strane, ali potrebno mi je gotovo rešenje.
Imao sam jednu koja je prestala da radi, a objasniše mi da je hosting provajder napravio neke izmene i da više nije kompatabilna (ako im je verovati).
Guglao sam, ali nisam se snašao.
Unapred hvala!
Potpis
Zvoni, kucanje ne radi ...
^ Rešio sam problem za brojanje i prikazivanje koliko je puta preuziman fajl, pa da podelim sa ostalim korisnicima ES foruma.
http://www.kavoir.com/2010/05/...ccess-visits-or-downloads.html
Prosto, a radi odlično. Nije potrebna SQL baza.
http://www.kavoir.com/2010/05/...ccess-visits-or-downloads.html
Prosto, a radi odlično. Nije potrebna SQL baza.
Potpis
Zvoni, kucanje ne radi ...
Znači ovako, postoji li kakvi tutorijal ili gotovo riješenje za jednostavni php order system. Znači klijent se logira, dobije popis proizvoda kilkom na dodaj proizvod se stavlja u košaricu i ukoliko je to to klikom narudžba se ta narudžba proslijeđuje adminu na mail - znači bez cijena i sl stvari. Kao nekakva vrsta katalog proizvoda
Jel zna neko koja je ovo skripta ili koji je modul u pitanju? I za koju skriptu?
http://transport.ba/views
http://www.cargoagent.net/
Ili nesto slicno...
Unapred hvala
http://transport.ba/views
http://www.cargoagent.net/
Ili nesto slicno...
Unapred hvala
Interesuje me da li neko može da mi preporuči neki dobar PhP script za download. Ne mora biti besplatan. Npr nesto kao Phoca Download manager za Joomla, izgleda ovako Tehnička škola Pirot
Pozdrav
Pozdrav
Da li moze neko da mi pomogne ili me uputi oko pisanja skripte za upload vise slika odjednom sa promenom imena slika, kreiranjem thumb-ova i upisivanjem svega toga u bazu?
Hvala
Hvala
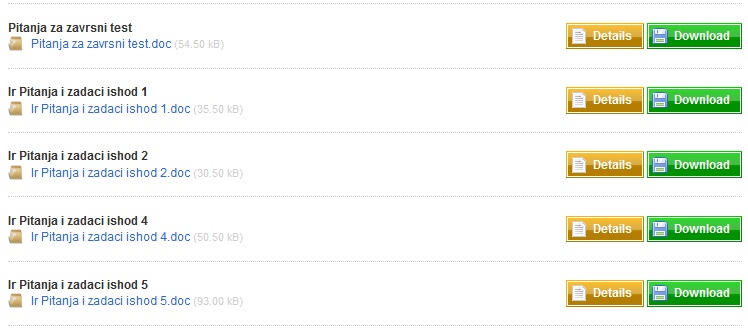
Ima li neki Php script pomocu koga moze da se odradi nesto slicno ovome sa slike. Znaci, da ja kao administrator upload-ujem neki dokument a da on sam kreira html kod i detalje o tom dokumentu. Ovo na slici je, inace, Phoca Download Plugin
Treba mi neka galerija za slike, noramlno gde bih ubacivao slike iz admin panela
Nesto kao http://piwigo.org/
 1Sviđa mi se :thumbsup: 1
sad cu da vidim jel je to to :)
Citat:
vuxor:
Nesto kao http://piwigo.org/
Nesto kao http://piwigo.org/
Sad sam probao ovo i nije lose ali meni fakticki treba nesto da samo posetioci mogu da gledaju slike, bez registracije itd... a ja iz admin panela da ubacujem fotografije. da ne moram da menjam kod svaki put kad dodajem slike
Ja sam probao iz Picture Publisher_a mozda nije losa ideja.
Zdravo,
Da ne otvaram novu temu.
Potrebna mi je jedna skriptica, ako bi neko bio ljubazan da mi je napiše.
Tražio sam na netu, ali, ili ja nisam uspeo da definišem to na engleskom šta mi tačno treba, ili tako nešto nema nigde.
Skripta treba da mi odbrojava vreme, do jednog događaja.
Npr:
događaj je 8.7.2018. u 18:00.
A treba da piše:
Do tog i tog događaja, preostalo je, dana, sati, minuta, sekundi. Bilo bi dobro da bude dinamička i da sekunde odbrojavaju na stranici, bez osvežavanja.
^ http://www.webdesignrazzi.com/...query-countdown-timer-scripts/
Potpis
Everything will be okay in the end. If it's not okay, it's not the end.
1Sviđa mi se :thumbsup: 1
izmenjeno 1 put, poslednji put plus_minus 07.04.2015. u 20:45
Izmene poruke
- plus_minus07.04.2015. u 20:45zapis iz teksta poruke
Baš malopre napisah (i testirah) jednu metodu koja proverava da li unos preko browser based js code editora (codemirror ili ace) sadrži samo one tagove koji smeju da se nađu u okviru head taga, pa rekoh sebi da to podelim sa novajlijama koji čupaju kosu.
Postoji već rešenje za to (HTML purifier, npr.), međ'tim ja sam nekako alergičan na robusne i poznate, freeToUse klase koje doduše, rade svoj posao, pretpostavljam, jako dobro (u životu nisam koristio, lična rešenja su najbolja). Ne želim da gruvam dodatne 'require_once' (itd) i dodatni opcode ako to već može u jednoj hand-made metodi sa malo foreach, explode, itd.. da se odradi i da radi lepo. U suštini, jako, jako prosto za 'sklepati'.
Dakle, onda kada se nađete u situaciji da vam treba unos koji ostavlja traga isključivo unutar head taga, pa želite da vašim korisnicima ne dozvolite da osim validnih (html5 DOCTYPE, '<!--', '-->', '<title>', '<style>', '<base>', '<link>', '<meta>', '<script>', '<noscript>') ne mogu da unesu bilo šta drugo, možete probati sa sledećom metodom/funkcijom.
Metoda ne proverava atribute i ostalo, već samo tagove. Ima li neželjenih ili nema neželjenih.
Između ostalog, metoda takođe proverava da li postoje i Server Side Code tagovi, vezani za xml i sve varijante php-a. Pa ako ima i njih - unos se takođe stopira.
Sve delove uzete u obzir je lako obrisati/izbaciti ili pak proširiti ...
Preduslov:
- Pre nego što se metoda pozove, potrebni su pravi < i > open/close tagovi (metoda u svom trenutnom izdanju takve uzima u obzir), ne entiteti *(konverzija se lako može dodati/dopisati samoj metodi, pa, kome treba neka dopiše).
Metoda
-------------
- Metoda se može pridodati bilo kojoj postojećoj klasi jer je 'unutra' - čista standardna php procedura.
- Ukoliko je potrebno, prepraviti protected u public *(u mom slučaju sve živo ide kroz instance ili abstrakciju) ...
- Ukoliko ne treba ili ne može da bude metoda u sklopu već funkcija, obrisati 'protected' pozvati istu bez '$this->'
Provera
I to bi bilo to.
:)
Ono što treba imati u vidu, jeste da svaki naredni tag koji korisnici upisuju treba biti u novom redu/liniji.
Pa ako neko džidža ručno sve u jednom redu, to se recimo u '$details' promenjivoj može promeniti/prevazići tako da ne pravi niz od PHP_EOL već od '>' karaktera, npr..
Ukoliko pre pozivanja funkcije, ta sitnica nije već rešena.
npr.
Postoji već rešenje za to (HTML purifier, npr.), međ'tim ja sam nekako alergičan na robusne i poznate, freeToUse klase koje doduše, rade svoj posao, pretpostavljam, jako dobro (u životu nisam koristio, lična rešenja su najbolja). Ne želim da gruvam dodatne 'require_once' (itd) i dodatni opcode ako to već može u jednoj hand-made metodi sa malo foreach, explode, itd.. da se odradi i da radi lepo. U suštini, jako, jako prosto za 'sklepati'.
Dakle, onda kada se nađete u situaciji da vam treba unos koji ostavlja traga isključivo unutar head taga, pa želite da vašim korisnicima ne dozvolite da osim validnih (html5 DOCTYPE, '<!--', '-->', '<title>', '<style>', '<base>', '<link>', '<meta>', '<script>', '<noscript>') ne mogu da unesu bilo šta drugo, možete probati sa sledećom metodom/funkcijom.
Metoda ne proverava atribute i ostalo, već samo tagove. Ima li neželjenih ili nema neželjenih.
Između ostalog, metoda takođe proverava da li postoje i Server Side Code tagovi, vezani za xml i sve varijante php-a. Pa ako ima i njih - unos se takođe stopira.
Sve delove uzete u obzir je lako obrisati/izbaciti ili pak proširiti ...
Preduslov:
- Pre nego što se metoda pozove, potrebni su pravi < i > open/close tagovi (metoda u svom trenutnom izdanju takve uzima u obzir), ne entiteti *(konverzija se lako može dodati/dopisati samoj metodi, pa, kome treba neka dopiše).
Metoda
Code (php):
<?php
# Check for allowed head tags before writing
class someClass extends someOtherClass // Or extends nothing..
{
protected function NotAllowedTagsForHead($textarea)
{
# HTML tags start
$counter = array();
$allowedTags = array (
'<!--',
'-->',
'<title',
'<style',
'<base',
'<link',
'<meta',
'<script',
'<noscript',
);
$cl=array();
$details=(explode(PHP_EOL, $textarea));
if(count($details)>=1)
{
foreach($details as $i=>$line)
{
$checkLine=str_replace('>',' ', $details[$i]);
$checkLine=explode(' ', $checkLine);
$checkLine=$checkLine[0];
$cl[]=$checkLine;
}
unset($i, $line, $details, $checkLine);
foreach($cl as $suspect):
if(in_array($suspect, $allowedTags)):
else: $HAAAALT = true; break; endif;
endforeach;
unset($cl, $suspect);
}
else unset($cl, $details);
if(!isset($HAAAALT))
{
foreach($allowedTags as $value):
if(strpos($textarea, $value) !== false):
$counter[]=true; else: endif;
unset($value);
endforeach;
unset($allowedTags);
$HAAAALT=(
(count($counter)<1 || empty($counter)) ?
true:false
);
}
# HTML tags end
# SS/xml tags piece start
foreach( array (
'fullphp' => '<?php',
'shortphp' => '<?',
'aspphp' => '<%',
'shortecho' => '<?=',
'endasp' => '%>',
'endtag' => '?>'
) as $var=>$value):
$$var=strpos($textarea, $value);
unset($value, $var);
endforeach;
$serverSideSTOP=(
in_array(true,
array($fullphp, $shortphp, $aspphp, $shortecho, $endasp, $endtag)) ?
true:false
);
# SS/xml tags piece end
return(
(trim($textarea) !== ''
&& $HAAAALT || $serverSideSTOP ) ?
true:false
);
}
}
-------------
- Metoda se može pridodati bilo kojoj postojećoj klasi jer je 'unutra' - čista standardna php procedura.
- Ukoliko je potrebno, prepraviti protected u public *(u mom slučaju sve živo ide kroz instance ili abstrakciju) ...
- Ukoliko ne treba ili ne može da bude metoda u sklopu već funkcija, obrisati 'protected' pozvati istu bez '$this->'
Provera
Code (php):
<?php
/*
Somewhere inside validation script, after submit/post button is being clicked ...
*/
$headTagsArea = $_POST['myTextAreaField'];
if($this->NotAllowedTagsForHead($headTagsArea))
{
echo (
'HEY YOU! <br> You can only add tags allowed within <span class="paramID"><head></span> '.
' on this portion.<br> No scripting, no server side code. <br> '.
'Allowed tags: <span style="color: Green;"><title> <style> <base> '.
'<link> <meta> <script> <noscript></span> '
);
} else {
// No unwanted tags or value is - EMPTY.
// Proceed with validation, parsing, etc ...
}
I to bi bilo to.
:)
Ono što treba imati u vidu, jeste da svaki naredni tag koji korisnici upisuju treba biti u novom redu/liniji.
Pa ako neko džidža ručno sve u jednom redu, to se recimo u '$details' promenjivoj može promeniti/prevazići tako da ne pravi niz od PHP_EOL već od '>' karaktera, npr..
Ukoliko pre pozivanja funkcije, ta sitnica nije već rešena.
npr.
Code (php):
# Umesto
$details=(explode(PHP_EOL, $textarea));
# Ovako nešto
$details=preg_replace('/\s+/', ' ', $textarea);
$details=str_replace('><','> <',$details);
$details=str_replace('> </','></',$details);
$details=str_replace('> <','>:*:<',$details);
$details=(explode(':*:', $details));
# Umesto
$details=(explode(PHP_EOL, $textarea));
# Ovako nešto
$details=preg_replace('/\s+/', ' ', $textarea);
$details=str_replace('><','> <',$details);
$details=str_replace('> </','></',$details);
$details=str_replace('> <','>:*:<',$details);
$details=(explode(':*:', $details));
Potpis
about:networking
1Sviđa mi se :thumbsup: 1
Provera head tagova će raditi samo ako je html propisno formatiran, tipa:
Ukoliko je, ne primer, ovakav - neće raditi dobro:
Reč world će biti pogrešno detektovana kao invalid tag.
Invalid tag <span> neće biti detektovan.
Tag <img> će biti detektovan kao invalid tag iako se nalazi u komentaru.
Rešenje mi se sviđa, dosta je prosto i kratko, svaka čast na trudu i želji da podeliš sa ostalima.
Međutim ne bi bilo loše uzeti i ove slučajeve tako da bude univerzalno i tačno.
Ja bih pre algoritma provere html-a uradio sledeće:
1. Replace new lines sa ' '
2. Remove sve između svakog '<!--' i prvog njemu sledujućeg '-->'
3. Explode SAMO po otvaračima tagova '<' ali ne po zatvaračima tagova '</'
4. Procesiranje tog dobijenog niza kao što je rađeno sa $details...
Opciono, možda fali lowercase i trimovanje u nekim koracima,
nisam nikada radio sa PHP-om, pa ne znam kako tu rade poređenja stringova.
EDIT: Sad sam video da si već pomenuo neke od ovih detalja u izmenjenom postu (dok sam ovo pisao),
mada bi bilo bolje da tu pripremu radi sama funkcija umesto pozivaoca.
Code:
<head>
<title>Header title</title>
<style>
h1 { color: blue; }
</style>
</head>
<head>
<title>Header title</title>
<style>
h1 { color: blue; }
</style>
</head>
Ukoliko je, ne primer, ovakav - neće raditi dobro:
Code:
<head>
<title>Hello
world</title>
<style>
h1 { color: blue; }
</style><span>Facebook</span>
<!-- Commented out
<img src="heart.jpg" alt="Heart">
-->
</head>
<head>
<title>Hello
world</title>
<style>
h1 { color: blue; }
</style><span>Facebook</span>
<!-- Commented out
<img src="heart.jpg" alt="Heart">
-->
</head>
Reč world će biti pogrešno detektovana kao invalid tag.
Invalid tag <span> neće biti detektovan.
Tag <img> će biti detektovan kao invalid tag iako se nalazi u komentaru.
Rešenje mi se sviđa, dosta je prosto i kratko, svaka čast na trudu i želji da podeliš sa ostalima.
Međutim ne bi bilo loše uzeti i ove slučajeve tako da bude univerzalno i tačno.
Ja bih pre algoritma provere html-a uradio sledeće:
1. Replace new lines sa ' '
2. Remove sve između svakog '<!--' i prvog njemu sledujućeg '-->'
3. Explode SAMO po otvaračima tagova '<' ali ne po zatvaračima tagova '</'
4. Procesiranje tog dobijenog niza kao što je rađeno sa $details...
Opciono, možda fali lowercase i trimovanje u nekim koracima,
nisam nikada radio sa PHP-om, pa ne znam kako tu rade poređenja stringova.
EDIT: Sad sam video da si već pomenuo neke od ovih detalja u izmenjenom postu (dok sam ovo pisao),
mada bi bilo bolje da tu pripremu radi sama funkcija umesto pozivaoca.
1Sviđa mi se :thumbsup: 1
^^ Tako je... 
EDIT/Izmena koju sam dodao jeste sasvim dovoljna ..
Ovaj deo, sve što ima više od jednog razmaka, ili je tabspace, newline.. etc.. , a nije tekst/string, pretvara u jedan razmak.
No, strtolower(string), to takođe može da se doda (u određenom delu loop-a )
.. i uklanjanje detekcija teksta koji nije u sklopu taga/atributa...
npr.
... takođe može da se doda, pa da se opomene korisnik ili da se jednostavno makne .. strip_tags npr.. pa trim .. pa ako ostane FOOOO! - Alarm!
No, to zavisi od onoga ko želi da se uči i da se igra.
EDIT/Izmena koju sam dodao jeste sasvim dovoljna ..
Ovaj deo, sve što ima više od jednog razmaka, ili je tabspace, newline.. etc.. , a nije tekst/string, pretvara u jedan razmak.
Code (php):
No, strtolower(string), to takođe može da se doda (u određenom delu loop-a )
.. i uklanjanje detekcija teksta koji nije u sklopu taga/atributa...
npr.
Code (html):
... takođe može da se doda, pa da se opomene korisnik ili da se jednostavno makne .. strip_tags npr.. pa trim .. pa ako ostane FOOOO! - Alarm!
No, to zavisi od onoga ko želi da se uči i da se igra.
Potpis
about:networking